模型
模型服务为智能体提供核心推理能力,是智能体实现自主决策和任务执行的基础。
模型管理为用户提供自定义模型服务的统一接入与全生命周期管理能力,实现模型提供商、模型服务和模型代理的一站式配置与运维。
模型管理支持两种访问方式:私网访问(通过模型代理)和公网访问(直接访问),根据模型提供商的网络配置决定。
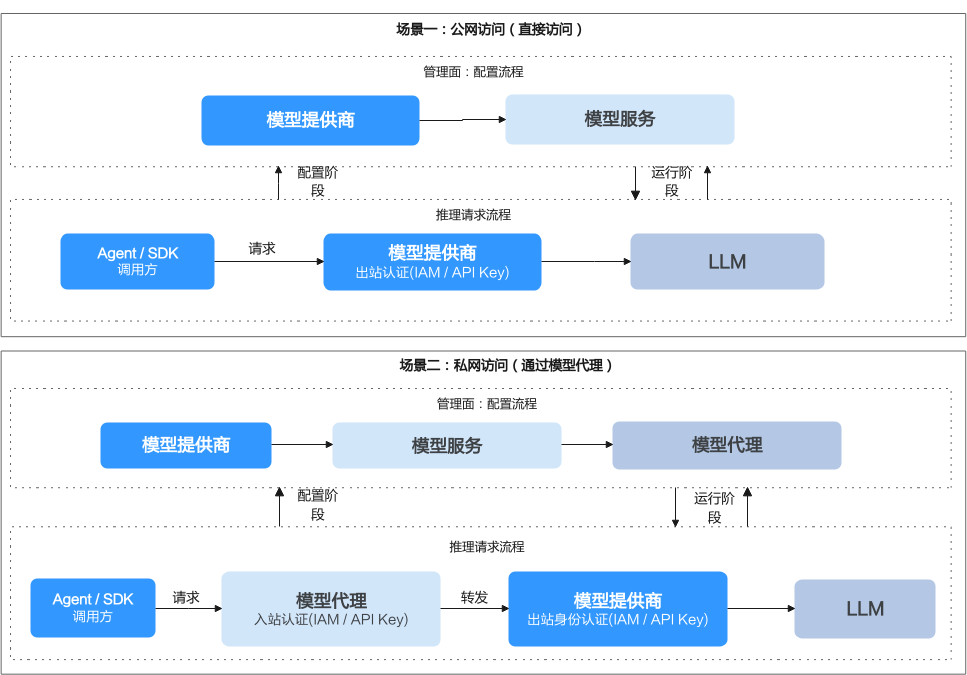
公网访问(直接访问)
- 调用方发起请求:Agent或SDK直接向模型提供商的base_url发起推理请求。
- 出站身份认证:模型供应商下的模型服务的鉴权方式。
- 访问后端:请求被转发到模型提供商后端(如OpenAI、Anthropic等),返回推理结果。
私网访问(通过模型代理)
- 调用方发起请求:Agent或SDK通过 /inference/{path} 向模型代理发起推理请求。
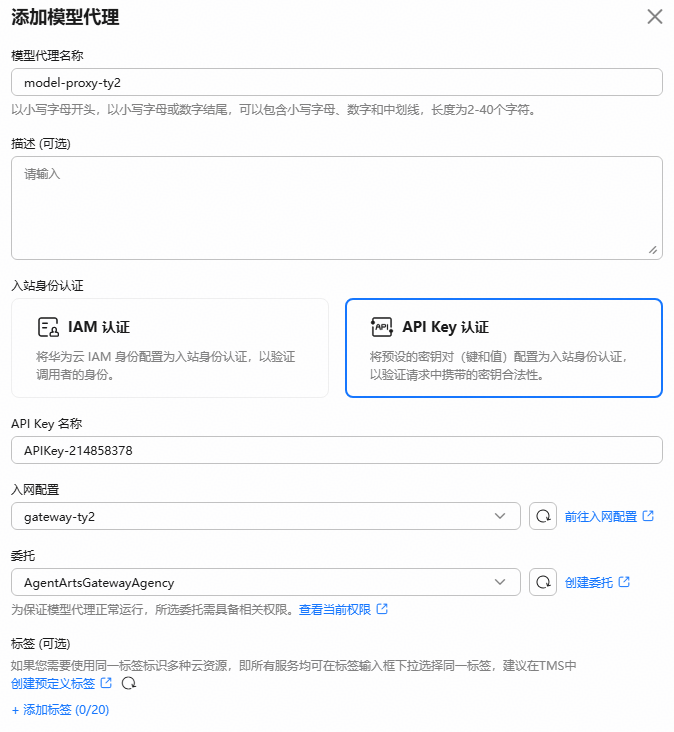
- 入站认证:模型代理验证调用方身份,确保只有授权的调用方才能访问后端模型,防止未授权访问。入站认证在创建模型代理时配置。
- 转发到模型提供商:模型代理将请求转发到关联的模型提供商。
- 出站身份认证:模型供应商下的模型服务的鉴权方式。
- 访问后端:请求被转发到模型提供商后端(如OpenAI、Anthropic等),返回推理结果。
关于更多模型的介绍请参考模型介绍。
模型在Managed Agents由用户自定义配置,配置后,在创建智能体时支持选择。
前提条件
- 已开通AgentArts服务,并在“管理中心 > 授权管理”完成依赖云服务授权。
接入公网模型
公网模型,即通过互联网直接调用各厂商云端API(如OpenAI、华为云MaaS等)所接入的模型。
这里以接入华为云MaaS的GLM-5.3模型为例,采用OpenAI兼容协议,区域选择“西南-贵阳一”。
在“创建智能体”页面,“模型及提示词”区域,单击“模型管理”,配置模型信息。

查看及获取MaaS的GLM-5.3模型信息
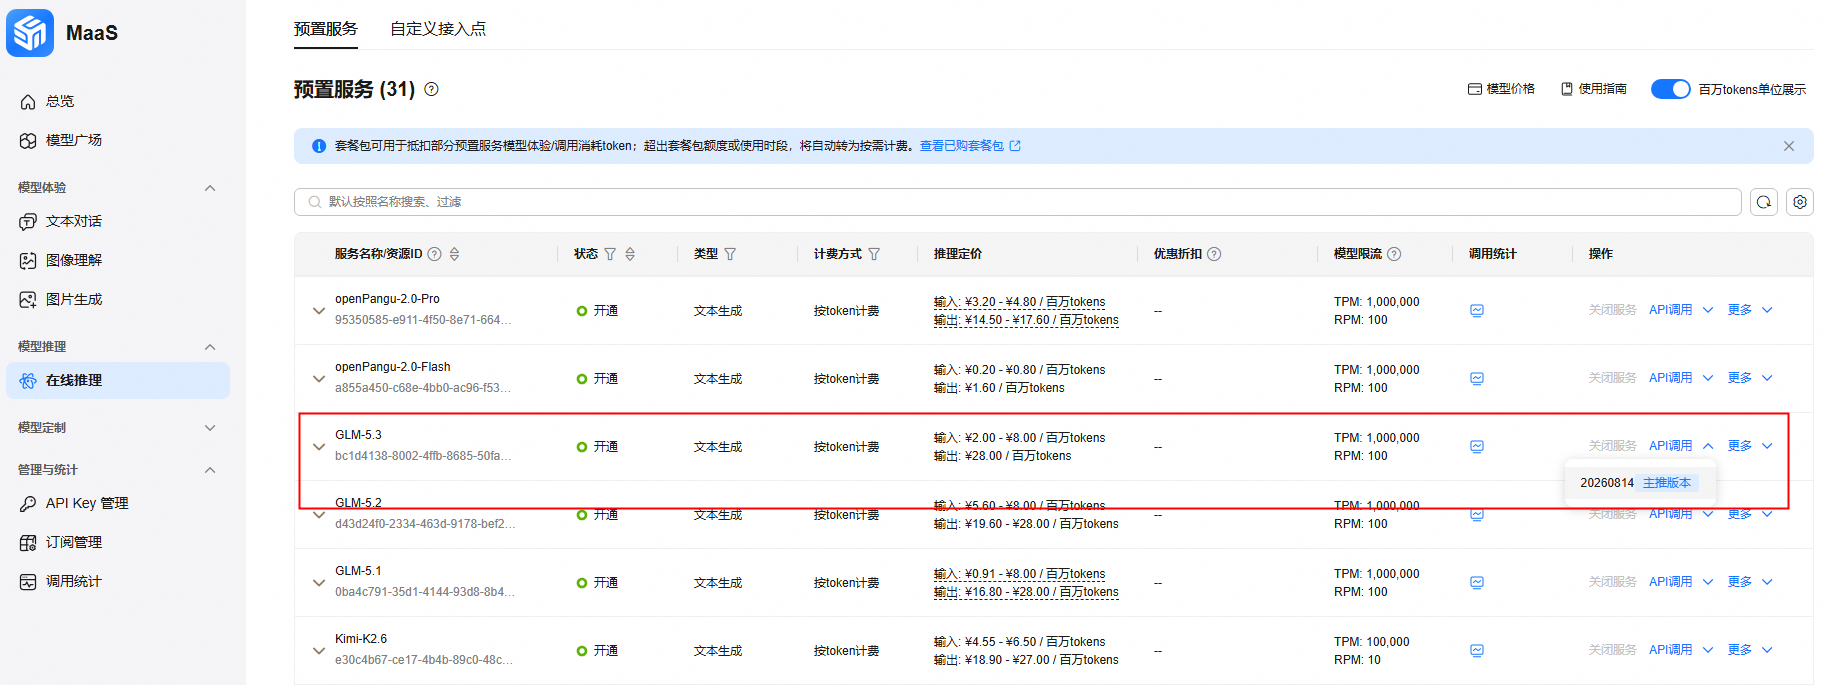
- 进入“西南-贵阳一”MaaS页面,选择“模型推理 > 在线推理”,找到GLM-5.3模型,查看模型类型。 图3 获取模型信息1
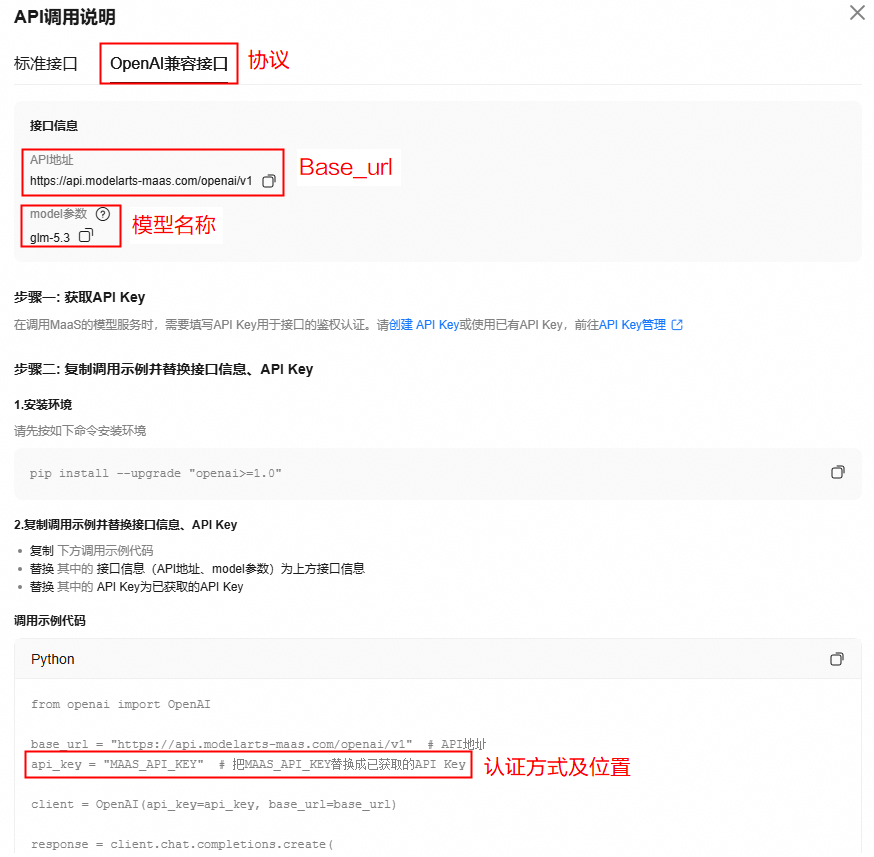
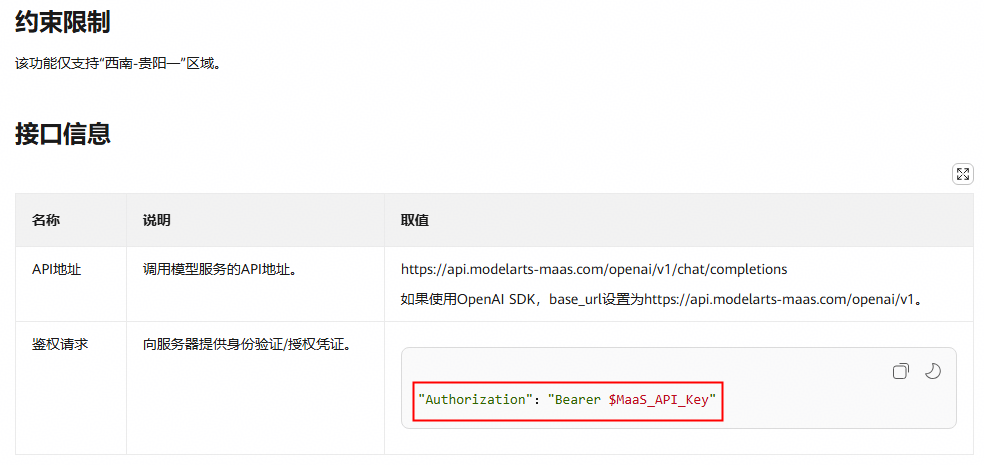
- 单击“API调用 > 主推版本”,查看接口协议,获取API地址(Base_url)、model参数值(模型名称)、认证方式及位置。 图4 获取模型信息2
- 获取API Key。
- 查看API Key鉴权请求格式。
在OpenAI兼容接口页面,查看鉴权请求。
图6 API Key请求格式

接入模型供应商
模型供应商提供的模型服务使企业和个人能够快速获取和使用高质量模型。在接入模型服务之前需要先接入模型供应商。
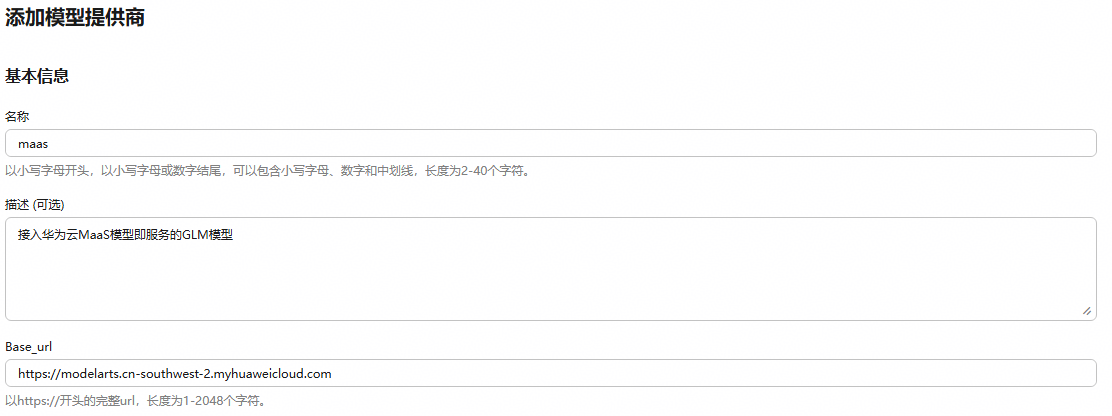
单击“添加模型供应商”,配置模型供应商信息。
基本信息
如图7所示。Base_url为模型API地址,获取方法请参考2。
权限与访问控制
如图7所示。
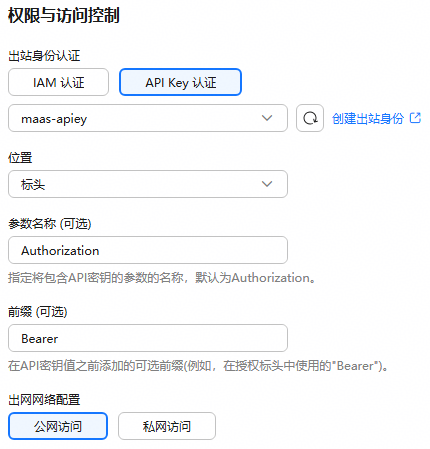
- 出站身份认证:模型供应商下的模型服务的鉴权方式。获取请参考2。
支持API Key和IAM两种认证方式。
- IAM认证
选择出站身份,如下拉框无选项请单击“创建出站身份”,创建“IAM 委托”类型的出站身份,如果无IAM信任委托需创建信任委托。
图9 创建信任委托
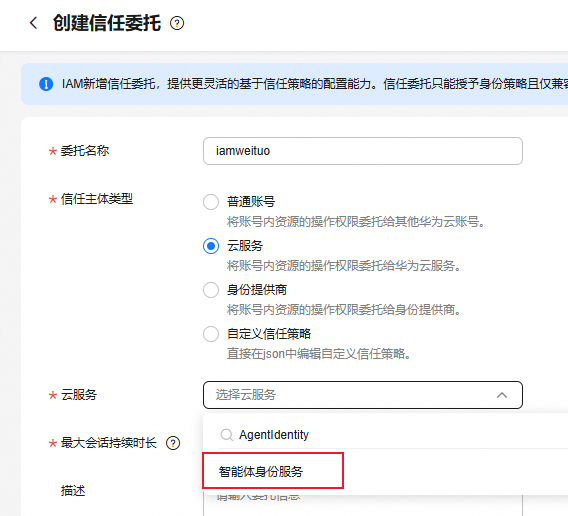
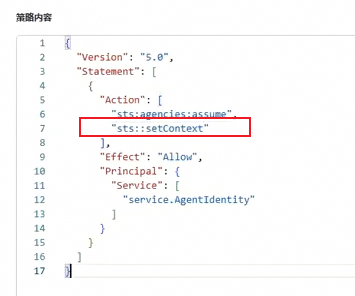
使用的IAM信任委托需包含如下action:
sts::setContext:获取STS5委托所需权限,获取临时凭据时携带用户工作负载访问令牌(workload access token)信息。
- API Key:在转发请求时,将API Key附加到请求头或查询参数中。
- 选择出站身份,如下拉框无选项请单击“创建出站身份”,创建“API Key”类型的出站身份。
- 选择位置。
- 参数名称(可选):输入参数名称,在请求中传递API的密钥时使用的具体名称,默认为Authorization。
- 前缀(可选):在请求头中传递API Key时,API密钥值之前的前缀部分,如在授权标头中使用的“Bearer”。填写时不需要增加空格,平台会自动在密钥值前添加空格组装,例如填写“Bearer”,平台最终组装为“Bearer xxx”进行传递。
- IAM认证
- 出网网络配置:访问模型提供商后端的网络。
- 公网访问
- 私网访问
- 选择已配置的VPC,如未配置,请单击“新建VPC”,具体请参考创建虚拟私有云和子网。
- 选择已配置的子网,如未配置,请单击“新建子网”,具体请参考创建虚拟私有云和子网。
- 选择已配置的安全组,如未配置,请单击“新建安全组”,具体请参考创建安全组。
配置后如修改模型供应商信息,则已关联模型代理不可更改出网网络配置。
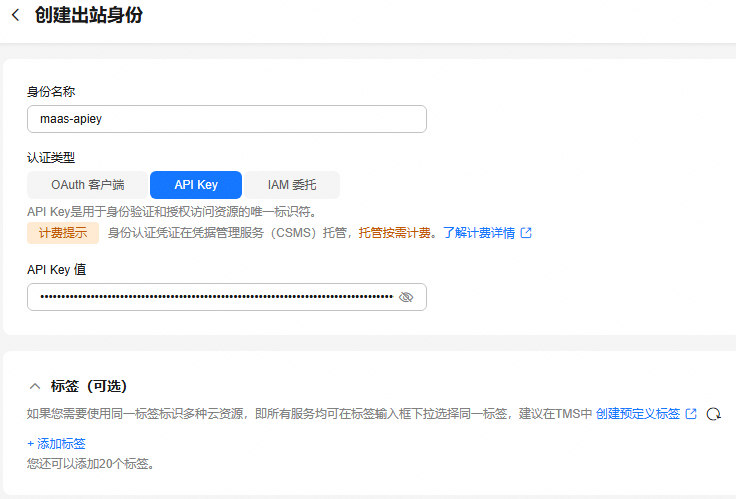
高级配置:保持默认即可。
为模型供应商添加标签,便于后续管理、搜索。
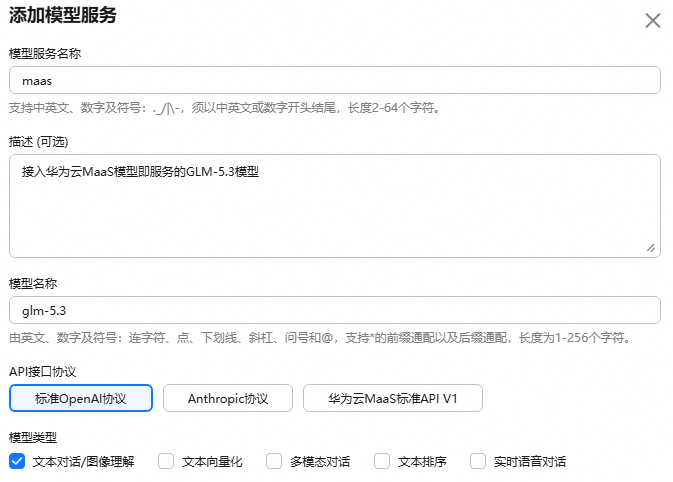
模型供应商信息配置完成后,即可接入模型服务。
接入私网模型
私网模型,即部署在公司或个人的局域网/私有服务器中的模型。
在“创建智能体”页面,“模型及提示词”区域,单击“模型管理”,配置模型信息。
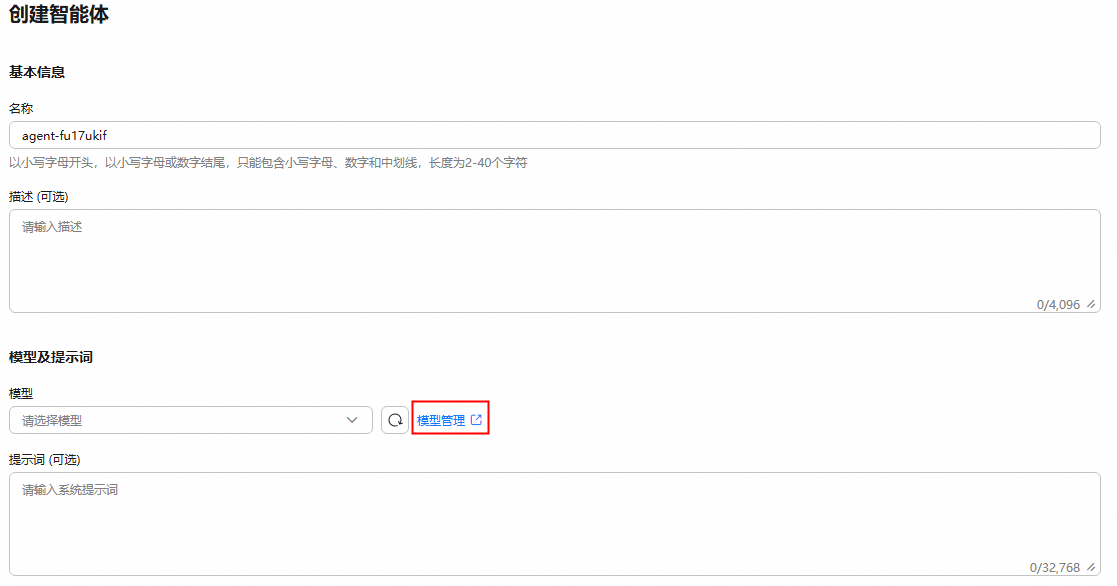
接入模型供应商
模型供应商提供的模型服务使企业和个人能够快速获取和使用高质量模型。在接入模型服务之前需要先接入模型供应商。
单击“添加模型供应商”,配置模型供应商信息。
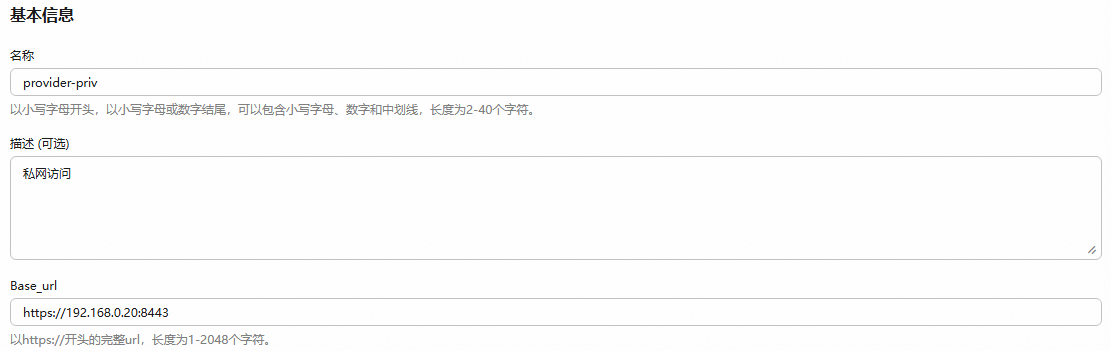
基本信息
如图14所示。
Base_url:https://<主机名或IP>:<端口>/<可选的基础路径>
权限与访问控制
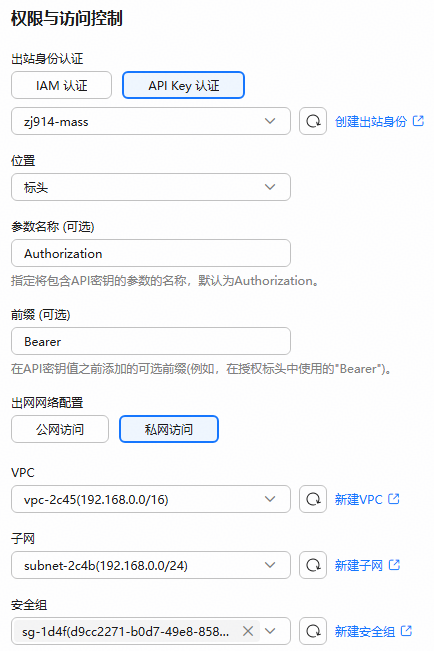
- 出站身份认证:模型供应商下的模型服务的鉴权方式。
- IAM认证
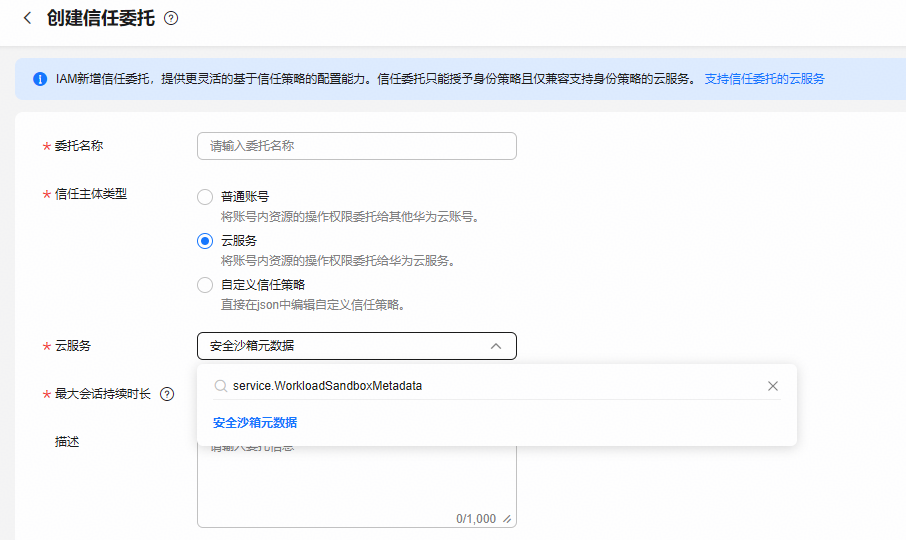
选择出站身份,如下拉框无选项请单击“创建出站身份”,创建“IAM 委托”类型的出站身份,如果无IAM信任委托需创建信任委托。
图16 创建信任委托
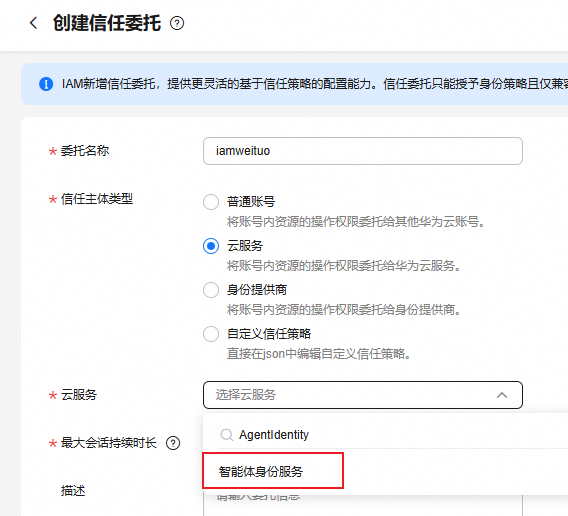
使用的IAM信任委托需包含如下action:
sts::setContext:获取STS5委托所需权限,获取临时凭据时携带用户工作负载访问令牌(workload access token)信息。
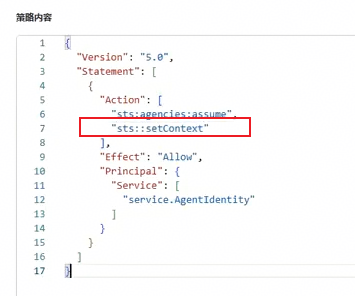
- API Key:在转发请求时,将API Key附加到请求头或查询参数中。
- 选择出站身份,如下拉框无选项请单击“创建出站身份”,创建“API Key”类型的出站身份。
- 选择位置。
- 参数名称(可选):输入参数名称,在请求中传递API的密钥时使用的具体名称,默认为Authorization。
- 前缀(可选):在请求头中传递API Key时,API密钥值之前的前缀部分,如在授权标头中使用的“Bearer”。填写时不需要增加空格,平台会自动在密钥值前添加空格组装,例如填写“Bearer”,平台最终组装为“Bearer xxx”进行传递。
- IAM认证
- 出网网络配置:访问模型提供商后端的网络。
- 公网访问
- 私网访问
- 选择已配置的VPC,如未配置,请单击“新建VPC”,具体请参考创建虚拟私有云和子网。
- 选择已配置的子网,如未配置,请单击“新建子网”,具体请参考创建虚拟私有云和子网。
- 选择已配置的安全组,如未配置,请单击“新建安全组”,具体请参考创建安全组。
配置后如修改模型供应商信息,则已关联模型代理不可更改出网网络配置。
高级配置:默认即可。
为模型供应商添加标签,方便按类别筛选、检索和区分多个模型供应商。
模型供应商信息配置完成后,即可接入模型服务。

接入模型代理
私网模型部署在VPC内网中,与公网隔离,外部服务无法直接访问。配置模型代理是为了在网络隔离的环境下,通过代理转发请求,实现对私网内模型服务的访问。
- 单击“添加模型代理”,如图19所示,配置完成后,单击“确定”。
- 单击“创建”。
模型供应商显示在模型列表中,接入的模型服务显示在模型供应商详情页面的模型服务列表中,配置的模型代理显示在模型供应商详情页面的模型代理列表中,即可被选择使用。
在智能体中使用模型
在创建智能体时,选择接入的模型。