设置智能体
智能体定义功能与职责(“做什么”),涵盖模型、系统提示词、运行环境、工具与技能等配置项。关联运行环境以保障正常执行。同时支持版本管理。
约束与限制
每个租户可以创建1000个智能体。
前提条件
- 已开通AgentArts服务,并在“管理中心 > 授权管理”完成依赖云服务授权。

基本信息
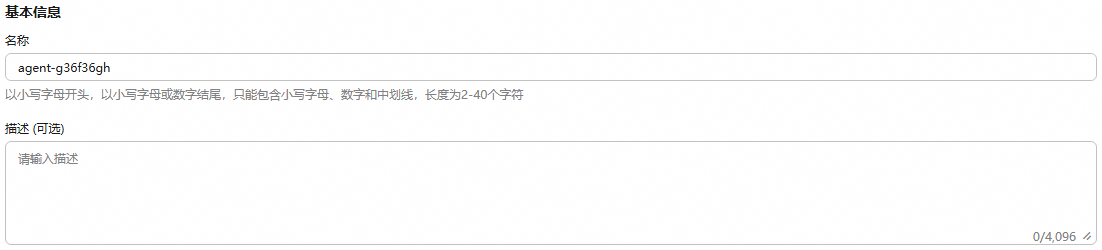
智能体的基本信息,便于查找、调用和管理。
| 参数 | 说明 |
|---|---|
| 名称 | 智能体的展示名称,供用户在列表中快速识别与检索该智能体。系统默认生成以agent开头的名称,可以自定义。创建后,不可编辑。 由2~40个字符组成,包含小写字母、数字和中划线,且必须以小写字母开头、以小写字母或数字结尾。 |
| 描述(可选) | 智能体的描述信息,帮助用户快速理解该智能体的作用。 由0~4096个字符组成。 |
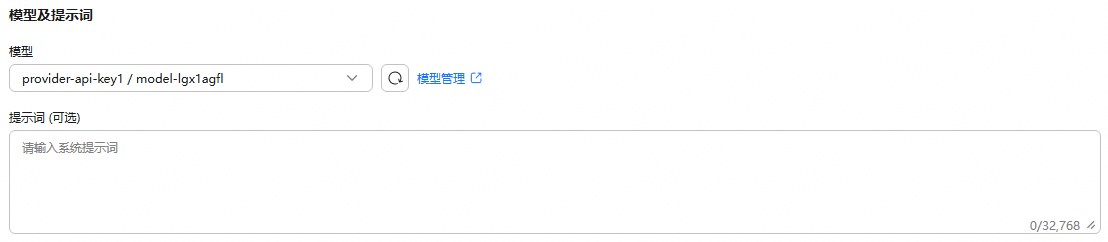
模型及提示词
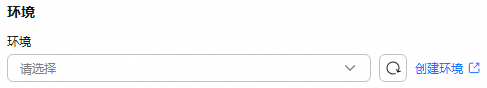
环境
智能体的运行环境。环境是可复用的沙箱/容器模板,定义智能体会话实际执行任务的底层运行载体,回答“智能体在哪里执行任务”。创建环境请参考配置智能体运行环境。
默认展示第一个环境。公网访问时,智能体不支持添加Skill。
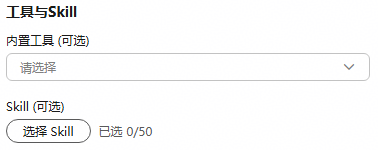
工具与Skill
智能体依靠工具做外部操作,依靠技能封装专业能力。
权限与访问控制
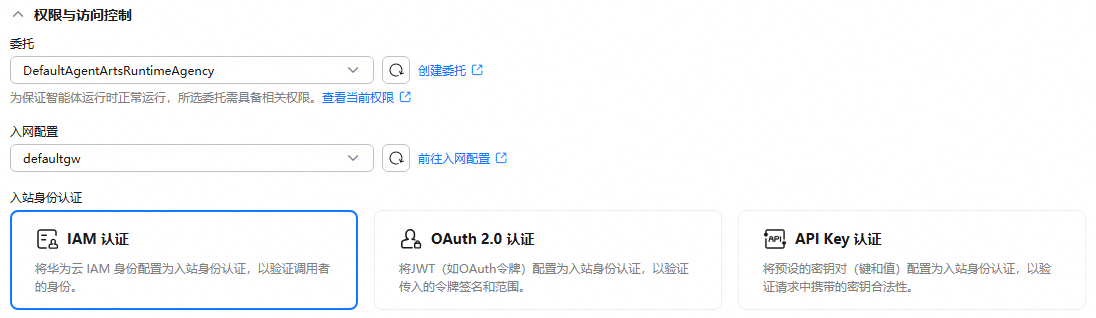
权限与访问控制是智能体运行时的安全底座,约束智能体可以做什么、访问哪些资源、谁可以调用智能体,防止越权、数据泄露、恶意操作。
| 参数 | 说明 |
|---|---|
| 委托 | 授予的代理权限或代理功能,允许代表智能体与外部系统进行通信和交互。 为了保证智能体运行时正常运行,所选委托需要具备相关权限。委托创建完成后可对委托进行授权,操作详情请参考创建委托并授权。 系统默认值为DefaultAgentArtsRuntimeAgency。 说明: 使用OBS桶挂载功能时,需为运行时委托配置相应的OBS权限。根据文件系统的访问模式,所需的最小权限如下:
以上为最小权限要求。如需配置其他权限,请提交工单咨询OBS权限相关事宜。 |
| 入网配置 | 创建后,不可编辑。 通过互联网或者VPC内网访问智能体运行时。更多信息请参考网络配置。 系统默认值为defaultgw。 |
| 入站身份认证 | 配置入站身份认证方式。在智能体接收到请求时,对请求进行身份验证和授权,确保请求来自可信的来源,并且具有访问特定资源的权限。 创建后,不可编辑。 支持以下认证方式: |
| 参数 | 说明 |
|---|---|
| Discovery URL | OAuth发现服务器(OAuth discovery server)只支持公网权威的认证服务器,即服务端证书必须能够校验通过。 需输入身份提供商(例如Okta、Cognito等)提供的Discovery URL,该URL通常可在该提供商的文档中找到。输入以https://开头,/.well-known/openid-configuration结尾的有效URL。 |
| JWT授权配置 | |
| 允许的受众 | 用于认证为OAuth 2.0指定的受众是否在Agent Identity运行中指定的受众匹配或为其子集。 支持添加100个受众。 |
| 允许的客户端 | 用于认证为OAuth 2.0指定的客户端标识符是否被允许访问Agent Identity。 支持添加100个客户端。 |
| 允许的范围 | 仅当令牌包含此处配置的至少一个必须范围时才允许访问自定义声明。 支持添加100个范围。 |
| 自定义声明 | 仅当令牌中的特定声明与预定义字符串值相匹配时才允许访问。 支持添加100个自定义声明。 |
可观测配置
Managed Agents提供调用智能体的日志记录功能。

- 未开启,运行时过程产生的日志无法上报至云日志服务(LTS)。
- 开启后,运行时过程产生的日志会上报云日志服务(LTS),日志管理费用按需收取,有关计费相关内容请参考LTS计费说明。默认已开启。
开启后,调用智能体运行时,可在智能体详情“日志”页签中查看日志信息。
高级配置
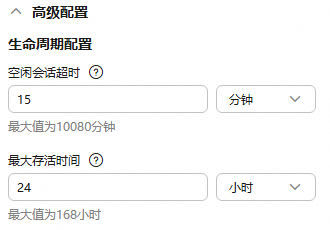
Managed Agents的生命周期配置,用于定义智能体会话存续、休眠到销毁的完整行为规则,管控智能体会话什么时候启动、保持、重置、回收、终止。控制资源占用、会话状态隔离、业务行为可控、避免资源泄漏,保障托管智能体稳定、高效、安全运行。
| 参数 | 说明 |
|---|---|
| 会话空闲超时 | 智能体在一段时间内无用户交互时,自动结束当前会话并释放运行资源,避免持续计费和资源占用。超时后会话终止,用户再次调用时需重新发起。 取值范围1~10,080分钟,默认值15分钟。 时间越大,会话保持在线越久,资源占用和费用越高,但中断后可无缝续接;时间越小,费用更低,但短暂离开后再回来需重新发起会话。建议按实际使用频率权衡设置。不确定时,建议先用默认15分钟,后续按实际体验调整。 |
| 最大存活时间 | 会话从创建起能存活的绝对上限,无论期间是否有交互,到时间后强制结束会话。用于防止会话长期占用资源,控制成本和生命周期风险。 取值范围1~168小时,默认值24小时。 时间太短,长任务未跑完就被强制中断,导致结果丢失需重来;时间太长,资源占用和费用持续累积。建议按任务最长耗时设置,留有余量即可。 |
查看智能体详情
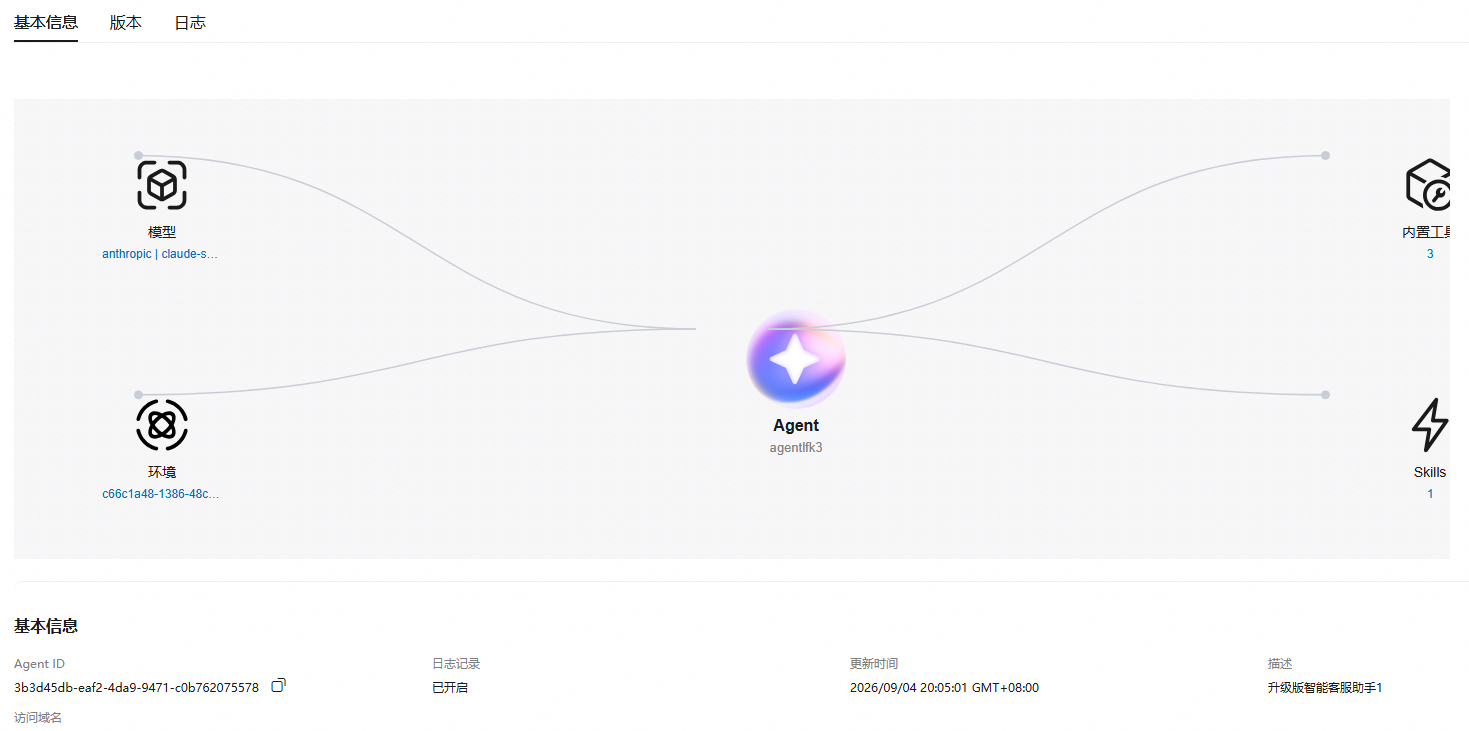
在智能体列表,单击智能体名称,进入智能体详情页面,查看智能体配置项信息。
更新智能体配置
更新智能体后,会产生一个新的版本。
在智能体列表,单击“编辑”,编辑智能体配置项信息。

智能体版本说明
创建或更新智能体,均会产生版本。
在智能体列表,单击智能体名称,进入智能体详情页面,选择“版本”页签。

获取智能体名称或ID
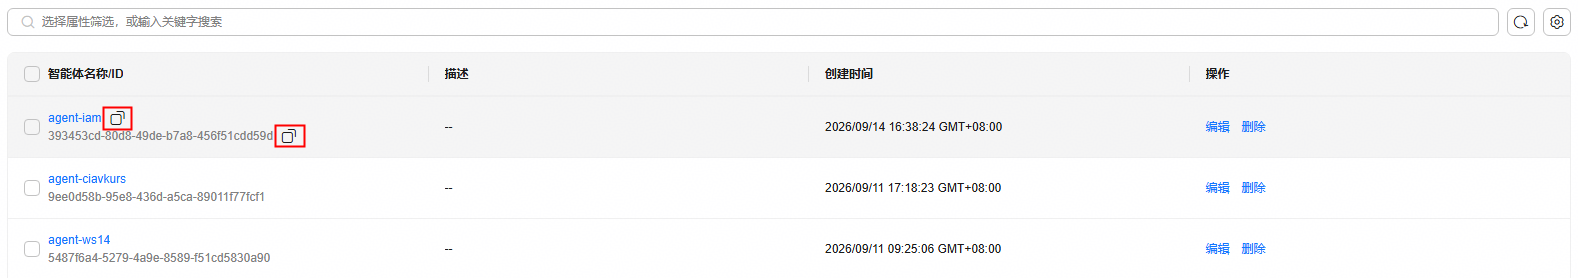
在智能体列表,在“智能体名称/ID”列下,复制智能体名称或ID。
工具选型指引
Managed Agents提供工具能力:内置工具开箱即用,Skill扩展领域能力,按需选型即可覆盖智能体全场景需求。
| 工具 | 什么时间选择 |
|---|---|
| 内置工具 | 用户在会话中执行bash命令或文件操作时 |
| Skill | 需要特定领域能力(如翻译、摘要)时 |
后续操作
常见问题
Q1:报错AgentArts.03002006,如何处理?
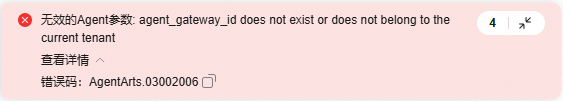
- 在AgentArts智能体平台左侧导航,选择“治理与安全 > 网络配置”。
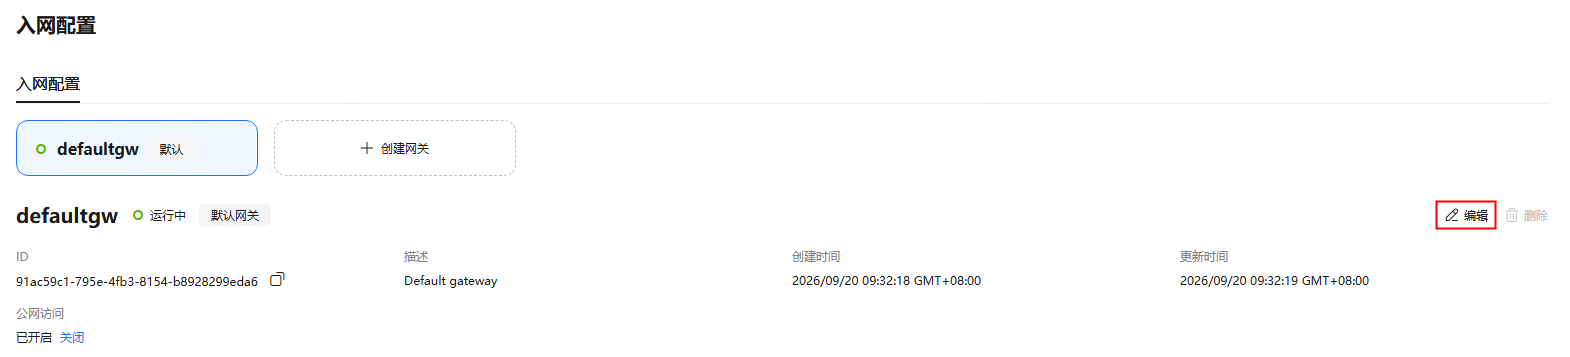
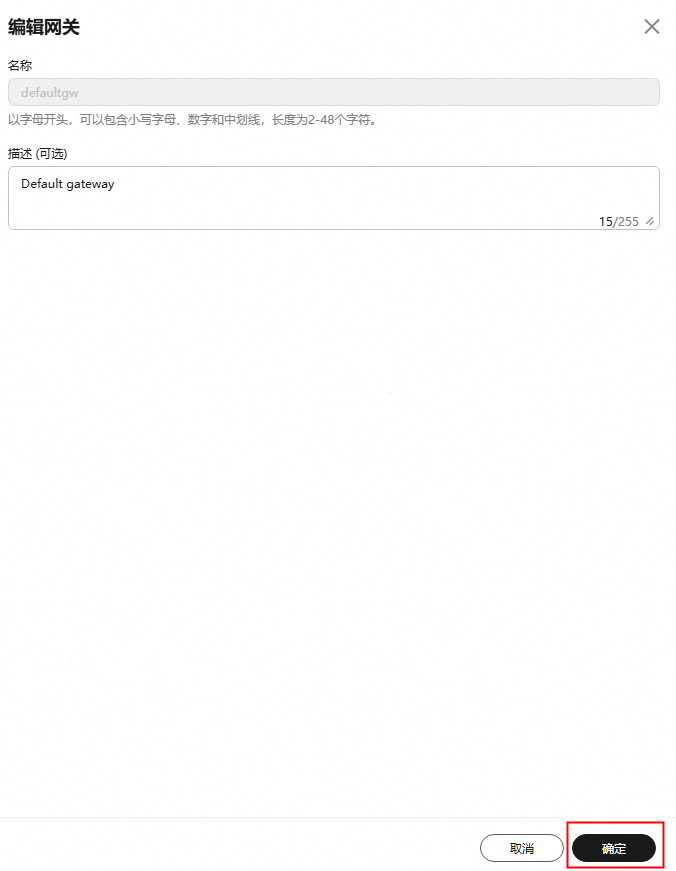
- 在defaultgw详情页面,单击“编辑”,再单击“确定”即可,如图13和图14所示。
- 再在“Managed Agents”页面,执行创建智能体操作。