


配置企业路由器并将流量引至云防火墙
操作场景
本文介绍如何通过企业路由器将流量引至云防火墙,并验证网络连通性,确保所有流量均经过安全检查,从而提升资产的安全性。
配置原理和流程
配置企业路由器并将流量引至云防火墙的核心原理,是通过路由规则与流量转发策略的协同,强制VPC间的流量经过云防火墙的安全检测与过滤。
以VPC1与VPC2互访为例,流量走向如下:

- VPC1访问VPC2:VPC1 → ER(路由表1) → CFW → ER(路由表2) → VPC2
- VPC2访问VPC1:VPC2 → ER(路由表1) → CFW → ER(路由表2) → VPC1
| 步骤 | 说明 |
|---|---|
| 需要创建两类连接。 | |
| 每增加一个防护的VPC,都需为该VPC增加一条路由,此处配置两条路由。
|
前提条件
流量互通,确保已配置企业路由器的VPC间的流量,在未经过防火墙时,可以正常通信。流量验证请参见验证网络互通情况。
约束与限制
在配置路由时,不建议在VPC路由表中将ER的路由配置为默认路由网段0.0.0.0/0。如果VPC内的ECS绑定了EIP,会在ECS内增加默认网段的策略路由,并且优先级高于ER路由,此时会导致流量转发至EIP,无法抵达ER。所以,当VPC和ER组网存在以下情况时,不建议您在VPC路由表中将下一跳为ER的路由配置为默认路由0.0.0.0/0,否则会导致部分业务流量无法转发至ER。
- VPC内的ECS绑定了EIP;
- VPC内部署了ELB、NAT网关、VPCEP、DCS服务。
以上场景配置路由的具体解决方法可参见如何解决VPC路由表中的0.0.0.0/0路由无法转发至ER的问题。
通过配置企业路由器将流量引至云防火墙
操作过程中的具体选择及命名请根据实际情况进行配置。具体操作步骤如下:
步骤一:在企业路由器中添加VPC连接
完成创建VPC边界防火墙后,需要在企业路由器中添加VPC连接。此场景中需要创建两类连接:
- 类别一:用于企业路由器与云防火墙之间的流量转发。
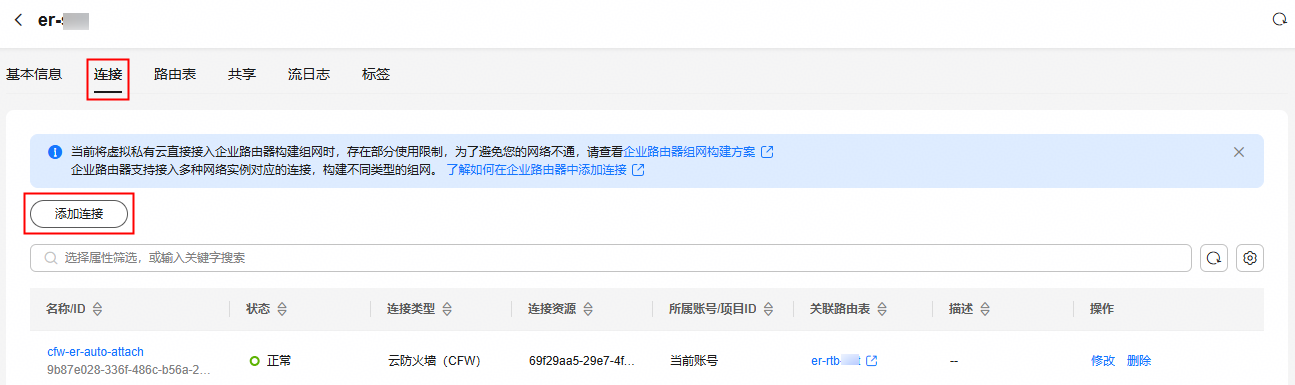
防火墙创建后会在企业路由器中自动生成一条CFW连接(名称:cfw-er-auto-attach,连接类型:云防火墙(CFW)),此连接用于ER与CFW之间的流量转发,无需手动创建。
图2 连接

- 类别二:用于VPC与ER之间的流量转发。具体操作如下:
每增加一个防护的VPC,都需要增加一条连接,此处示例增加两条连接。
- 进入VPC边界防火墙管理页面,并在下方资源列表中,单击目标资源操作列的“编辑防护VPC”,进入目标ER详情页面的的“连接”页签。 图3 编辑防护VPC

- 创建VPC1所需连接。
- 在目标ER详情页面的“连接”页签下,单击“添加连接”,进入添加连接页面。 图4 添加连接
- 根据界面提示,配置连接的基本信息。
表2 添加连接 参数名称
参数说明
取值样例
名称
输入连接的名称。要求如下:- 长度范围为1~64位。
- 名称由中文、英文字母、数字、下划线(_)、中划线(-)、点(.)组成。
er-attach-vpc1
连接类型
此处选择“虚拟私有云(VPC)”,表示接入企业路由器的实例为虚拟私有云。
虚拟私有云(VPC)
连接资源
选择连接资源。
- 选择虚拟私有云:在下拉列表中选择待接入ER的VPC,您可以输入名称快速找到目标VPC。
- 选择子网:在下拉列表中选择VPC的子网,您可以输入名称快速找到目标子网。
- 虚拟私有云:vpc-01
- 子网:subnet-A01
(可选)配置连接侧路由
确认是否开启配置连接侧路由。
- 开启:在虚拟私有云的所有路由表中自动添加指向企业路由器的路由,目的地址固定为10.0.0.0/8,172.16.0.0/12,192.168.0.0/16。
- 关闭:如果虚拟私有云路由表中的路由与这三个网段冲突,则会添加失败。此时建议您不要开启该选项,并在企业路由器创建完成后,手动参见步骤四:在VPC路由表中手动添加指向ER的路由进行处理。
说明:- 该参数只能在创建VPC连接时开启,创建完成后不支持开启。
- VPC连接开启IPv6后,开启“配置连接侧路由”时,系统仅在VPC路由表中自动添加IPv4路由,不会自动添加IPv6路由,需手动添加。
关闭
(可选)标签
为连接绑定标签,标签用于标识云资源,可通过标签实现对云资源的分类和搜索。
关于标签更详细的说明,请参见标签概述。
标签键:test01
标签值:01
(可选)描述
您可以根据需要在文本框中输入对该连接的描述信息。
-
- 基本信息设置完成后,单击“立即创建”。
返回连接列表页面。待状态由“创建中”变为“正常”,表示连接创建成功。
- 在目标ER详情页面的“连接”页签下,单击“添加连接”,进入添加连接页面。
- 创建VPC2所需连接。
- 在目标ER详情页面的“连接”页签下,单击“添加连接”,进入添加连接页面。 图5 添加连接
- 根据界面提示,配置连接的基本信息。
表3 添加连接 参数名称
参数说明
取值样例
名称
输入连接的名称。要求如下:- 长度范围为1~64位。
- 名称由中文、英文字母、数字、下划线(_)、中划线(-)、点(.)组成。
er-attach-vpc2
连接类型
此处选择“虚拟私有云(VPC)”,表示接入企业路由器的实例为虚拟私有云。
虚拟私有云(VPC)
连接资源
选择连接资源。
- 选择虚拟私有云:在下拉列表中选择待接入ER的VPC,您可以输入名称快速找到目标VPC。
- 选择子网:在下拉列表中选择VPC的子网,您可以输入名称快速找到目标子网。
- 虚拟私有云:vpc-02
- 子网:subnet-A02
(可选)配置连接侧路由
确认是否开启配置连接侧路由。
- 开启:在虚拟私有云的所有路由表中自动添加指向企业路由器的路由,目的地址固定为10.0.0.0/8,172.16.0.0/12,192.168.0.0/16。
- 关闭:如果虚拟私有云路由表中的路由与这三个网段冲突,则会添加失败。此时建议您不要开启该选项,并在企业路由器创建完成后,手动参见步骤四:在VPC路由表中手动添加指向ER的路由进行处理。
说明:- 该参数只能在创建VPC连接时开启,创建完成后不支持开启。
- VPC连接开启IPv6后,开启“配置连接侧路由”时,系统仅在VPC路由表中自动添加IPv4路由,不会自动添加IPv6路由,需手动添加。
关闭
(可选)标签
为连接绑定标签,标签用于标识云资源,可通过标签实现对云资源的分类和搜索。
关于标签更详细的说明,请参见标签概述。
标签键:test02
标签值:02
(可选)描述
您可以根据需要在文本框中输入对该连接的描述信息。
-
- 基本信息设置完成后,单击“立即创建”。
返回连接列表页面。待状态由“创建中”变为“正常”,表示连接创建成功。
- 在目标ER详情页面的“连接”页签下,单击“添加连接”,进入添加连接页面。
- 进入VPC边界防火墙管理页面,并在下方资源列表中,单击目标资源操作列的“编辑防护VPC”,进入目标ER详情页面的的“连接”页签。
步骤二:创建并配置将VPC流量发送到CFW的路由表1
- 进入VPC边界防火墙管理页面,并在下方资源列表中,单击目标资源操作列的“编辑防护VPC”,进入目标ER详情页面的的“连接”页签。 图6 编辑防护VPC
- 创建路由表1。
- 在目标ER详情页面中选择“路由表”页签,并在路由表页签下,单击“创建路由表”。 图7 创建路由表

- 根据界面提示,配置路由表的基本信息。
表4 创建路由表1 参数名称
参数说明
取值样例
名称
输入路由表的名称。
命名规则如下:- 长度范围为1~64位。
- 名称由中文、英文字母、数字、下划线(_)、中划线(-)、点(.)组成。
er-rtb-vpc-cfw-01
(可选)AS_Path选路策略
- 不配置:表示路由在形成负载分担时,比较AS_Path属性,优选AS_Path长度较短的。AS_Path属性按矢量顺序记录了BGP路由从本地到目的地址所要经过的所有AS编号,AS_Path记录的AS编号越少,证明长度越短。
- 忽略相同长度AS_Path:设置该参数后,路由在形成负载分担时不比较相同长度的AS_Path属性。AS_Path可防止自治系统AS之间发生BGP环路,开启“忽略相同长度AS_Path”选项,可能导致BGP环路。
不配置
(可选)标签
为路由表绑定标签,标签用于标识云资源,可通过标签实现对云资源的分类和搜索。
关于标签更详细的说明,请参见标签概述。
标签键:test01
标签值:01
(可选)描述
您可以根据需要在文本框中输入对该路由表的描述信息。
-
- 基本信息设置完成后,单击“确定”。
- 在目标ER详情页面中选择“路由表”页签,并在路由表页签下,单击“创建路由表”。
- 配置路由表1。
- 在路由表设置页面,选择路由表1(此处示例选择“er-rtb-vpc-cfw-01”),进入路由表的“基本信息”页面。
- 创建关联,将VPC1关联到企业路由器的路由表1。
- 选择“关联”页签,并在“关联”页签下,单击“创建关联”后,根据界面提示填写配置信息。 图8 创建关联

表5 创建关联 参数名称
参数说明
取值样例
连接类型
选择连接类型,此处选择虚拟私有云(VPC)。
虚拟私有云(VPC)
连接
在连接下拉列表中,选择需防护的VPC1的连接,此处示例选择“er-attach-vpc1”。
er-attach-vpc1
- 配置完成后,单击“确定”。
- 选择“关联”页签,并在“关联”页签下,单击“创建关联”后,根据界面提示填写配置信息。
- 创建关联,将VPC2关联到企业路由器的路由表1。
- 选择“关联”页签,并在“关联”页签下,单击“创建关联”后,根据界面提示填写配置信息。 图9 创建关联
表6 创建关联 参数名称
参数说明
取值样例
连接类型
选择连接类型,此处选择虚拟私有云(VPC)。
虚拟私有云(VPC)
连接
在连接下拉列表中,选择需防护的VPC2的连接,此处示例选择“er-attach-vpc2”。
er-attach-vpc2
- 配置完成后,单击“确定”。
- 选择“关联”页签,并在“关联”页签下,单击“创建关联”后,根据界面提示填写配置信息。
- 创建路由,将ER的流量(VPC发送给ER的流量)转发到云防火墙。
- 选择“路由”页签,并在“路由”页签下,单击“创建路由”后,根据界面提示填写配置信息。 图10 创建路由

表7 创建路由 参数名称
参数说明
取值样例
目的地址
设置目的地址。
- 0.0.0.0/0:VPC的所有流量(IPv4)都会经过云防火墙防护。
- 网段:该网段的流量会经过云防火墙防护。
192.168.2.0/24
黑洞路由
建议您保持关闭状态;开启后如果路由匹配上黑洞路由的目的地址,则该路由的报文会被丢弃。
保持关闭状态
连接类型
选择连接类型,此处选择云防火墙(CFW)。
云防火墙(CFW)
下一跳
在下拉列表中,选择自动生成的防火墙连接(cfw-er-auto-attach)。
cfw-er-auto-attach
描述
(可选)路由的描述信息。
-
- 配置完成后,单击“确定”。
- 选择“路由”页签,并在“路由”页签下,单击“创建路由”后,根据界面提示填写配置信息。
步骤三:创建并配置将云防火墙防护后流量发送到VPC的路由表2
- 进入VPC边界防火墙管理页面,并在下方资源列表中,单击目标资源操作列的“编辑防护VPC”,进入目标ER详情页面的的“连接”页签。 图11 编辑防护VPC
- 创建路由表。
- 在目标ER详情页面中选择“路由表”页签,并在路由表页签下,单击“创建路由表”。 图12 创建路由表
- 根据界面提示,配置路由表的基本信息。
表8 创建路由表2 参数名称
参数说明
取值样例
名称
输入路由表的名称。
命名规则如下:- 长度范围为1~64位。
- 名称由中文、英文字母、数字、下划线(_)、中划线(-)、点(.)组成。
er-rtb-cfw-vpc-02
(可选)AS_Path选路策略
- 不配置:表示路由在形成负载分担时,比较AS_Path属性,优选AS_Path长度较短的。AS_Path属性按矢量顺序记录了BGP路由从本地到目的地址所要经过的所有AS编号,AS_Path记录的AS编号越少,证明长度越短。
- 忽略相同长度AS_Path:设置该参数后,路由在形成负载分担时不比较相同长度的AS_Path属性。AS_Path可防止自治系统AS之间发生BGP环路,开启“忽略相同长度AS_Path”选项,可能导致BGP环路。
不配置
(可选)标签
为路由表绑定标签,标签用于标识云资源,可通过标签实现对云资源的分类和搜索。
关于标签更详细的说明,请参见标签概述。
标签键:test02
标签值:02
(可选)描述
您可以根据需要在文本框中输入对该路由表的描述信息。
-
- 基本信息设置完成后,单击“确定”。
- 在目标ER详情页面中选择“路由表”页签,并在路由表页签下,单击“创建路由表”。
- 配置路由表。
- 在路由表设置页面,选择路由表2(此处示例选择“er-rtb-cfw-vpc-02”),进入路由表的“基本信息”页面。
- 创建关联,将CFW关联到企业路由器的路由表2。
- 选择“关联”页签,并在“关联”页签下,单击“创建关联”后,根据界面提示填写配置信息。 图13 创建关联

表9 创建关联 参数名称
参数说明
取值样例
连接类型
选择连接类型,此处选择云防火墙(CFW)。
云防火墙(CFW)
连接
在连接下拉列表中,选择自动生成的防火墙连接(cfw-er-auto-attach)。
cfw-er-auto-attach
- 配置完成后,单击“确定”。
- 选择“关联”页签,并在“关联”页签下,单击“创建关联”后,根据界面提示填写配置信息。
- 创建传播,将CFW处理后的流量通过ER转发到VPC1。
- 选择“传播”页签,并在“传播”页签下,单击“创建传播”。 图14 创建传播

- 根据界面提示,配置传播的基本信息。
表10 创建传播 参数名称
参数说明
取值样例
连接类型
选择连接类型,此处选择虚拟私有云(VPC)。
虚拟私有云(VPC)
连接
在连接下拉列表中,选择需防护的VPC1的连接,此处示例选择“er-attach-vpc1”。
er-attach-vpc1
- 配置完成后,单击“确定”。
- 选择“传播”页签,并在“传播”页签下,单击“创建传播”。
- 创建传播,将CFW处理后的流量通过ER转发到VPC2。
- 选择“传播”页签,并在“传播”页签下,单击“创建传播”。 图15 创建传播
- 根据界面提示,配置传播的基本信息。
表11 创建传播 参数名称
参数说明
取值样例
连接类型
选择连接类型,此处选择虚拟私有云(VPC)。
虚拟私有云(VPC)
连接
在连接下拉列表中,选择需防护的VPC2的连接,此处示例选择“er-attach-vpc2”。
er-attach-vpc2
- 配置完成后,单击“确定”。
- 选择“传播”页签,并在“传播”页签下,单击“创建传播”。
步骤四:在VPC路由表中手动添加指向ER的路由
- 进入路由表列表页面。
- 配置VPC1的路由。
- 在路由表列表中的“名称/ID”列,单击对应VPC1的路由表名称,进入路由表基本信息页面。
- 单击“添加路由”,并按照提示配置参数。
表12 添加路由参数说明 参数
说明
取值样例
目的地址类型
目的地址类型支持“IP地址”,表示可以填写单个IP地址或者IP网段。
IP地址
目的地址
输入路由的目的地址,格式为“IP地址/掩码”。
此处示例是两个VPC间的防护,则需要在VPC1填写VPC2的网段。
填写VPC2的网段
10.0.0.0/8
下一跳类型
在下拉列表中,选择下一跳资源类型。此处选择“企业路由器”。
企业路由器
下一跳
选择下一跳资源。
下拉列表中将展示您创建的企业路由器名称。
er-test-01
描述
(可选)路由的描述信息。
描述信息内容不能超过255个字符,且不能包含“<”和“>”。
-
- 单击“确定”。
- 配置VPC2的路由。
- 返回路由表列表页面。
- 在路由表列表中的“名称/ID”列,单击对应VPC2的路由表名称,进入路由表基本信息页面。
- 单击“添加路由”,并按照提示配置参数。
表13 添加路由参数说明 参数
说明
取值样例
目的地址类型
目的地址类型支持“IP地址”,表示可以填写单个IP地址或者IP网段。
IP地址
目的地址
输入路由的目的地址,格式为“IP地址/掩码”。
此处示例是两个VPC间的防护,则需要在VPC2填写VPC1的网段。
填写VPC1的网段
10.0.0.0/8
下一跳类型
在下拉列表中,选择下一跳资源类型。此处选择“企业路由器”。
企业路由器
下一跳
选择下一跳资源。
下拉列表中将展示您创建的企业路由器名称。
er-test-01
描述
(可选)路由的描述信息。
描述信息内容不能超过255个字符,且不能包含“<”和“>”。
-
- 单击“确定”。
后续操作
配置企业路由器并将流量引至云防火墙后,需要开启VPC边界流量防护,具体操作请参见开启VPC边界防火墙并确认流量经过云防火墙。
相关操作
- 如需防护其他账号(如账号B)下的VPC,请将当前账号A的企业路由器共享至账号B,共享步骤请参见创建共享,共享成功后在账号B中添加连接,后续配置仍在账号A中进行。


