


Target的出站认证配置
出站认证适用于所有类型的Target。网关在将请求转发到Target后端时,自动附加配置好的认证信息,使Agent代码中不出现后端服务的凭证。
为什么需要出站认证
当Agent通过网关调用外部工具或模型时,后端服务通常需要身份验证。如果让Agent代码直接管理这些凭证:
- 凭证硬编码在代码中,存在泄露风险。
- 每次更换后端服务或轮换密钥都需要修改Agent代码并重新部署。
- 多个Agent需要调用同一个后端时,凭证配置重复。
出站认证将这些凭证集中管理在网关侧。Agent只需携带网关的入站认证,网关在转发请求时自动附加后端所需的认证信息。
入站认证和出站认证是两个独立的方向:入站认证验证“谁在调用网关”,出站认证是“网关代表调用方访问后端”。两者互不影响,可以各自选择不同的认证方式。
认证方式
| 认证方式 | 认证流程 | 适用场景 |
|---|---|---|
| API Key | 网关在转发请求时,将API Key附加到请求头(如 Authorization: Bearer {api_key} 或自定义头),后端服务校验该Key的合法性。 | 大多数REST API、外部模型提供商(OpenAI / DeepSeek 等)、需要简单密钥认证的服务。 |
| OAuth | 网关使用配置的OAuth 2.0凭证(Client ID / Client Secret)向授权服务器获取Access Token,然后将Token附加到转发请求中,Token 过期后自动刷新。 | 需要标准OAuth 2.0授权流程的服务、企业SSO对接、华为云云服务。 |
| IAM 认证 | 网关使用配置的华为云IAM凭证(AK/SK)对转发请求进行签名,后端服务通过签名验证网关身份。签名过程自动完成,无需手动生成。 | 华为云云服务(如 OBS、ECS、ModelArts等)、需要华为云IAM身份认证的后端服务。 |
| 无认证 | 网关直接转发请求,不附加任何认证信息。 | 内网服务(同一VPC内)、已有其他鉴权机制的后端、测试环境。 |
创建出站身份
出站身份是一组可复用的认证配置。创建后可以绑定到多个Target上,无需在每个Target中重复填写。
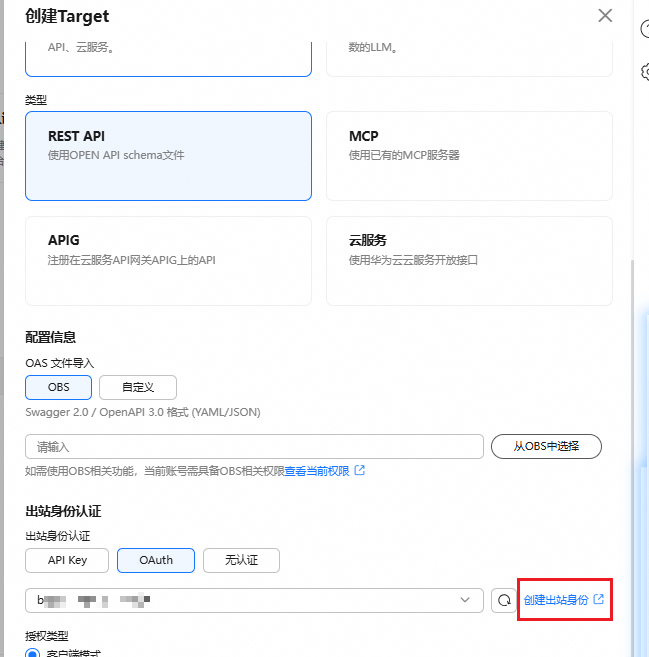
- 一个出站身份可以被多个Target 绑定。
- 修改出站身份的配置后,所有绑定的Target同步生效。


