


更新时间:2026-09-24 GMT+08:00
工作原理
网关在Agent与外部系统之间承担统一接入层的角色,根据请求类型自动路由到对应的后端服务。
整体架构
图1 网关原理图
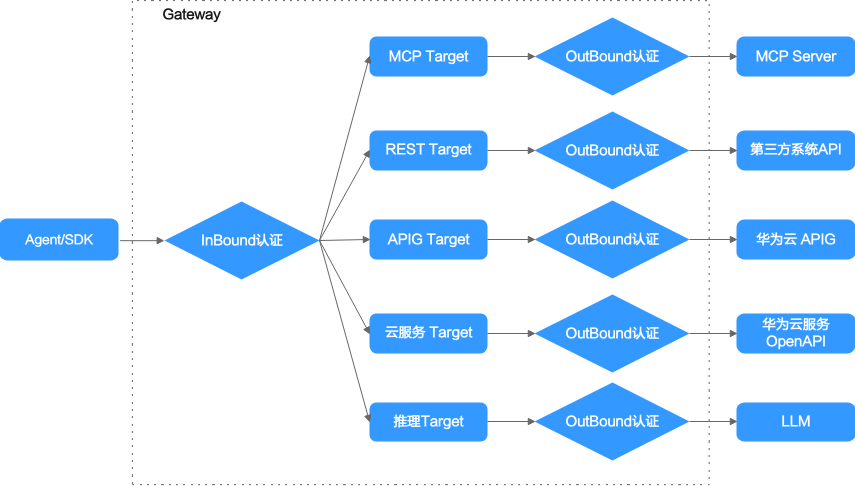
网关的使用原理如下:
- 请求发起
- InBound认证:Gateway接收到请求后,首先进行InBound认证,确保请求的合法性。只有通过认证的请求才能继续进行处理。
- 请求分发与处理
- MCP Target:对接标准MCP Server后端,走原生MCP协议。
- REST Target:对接普通第三方HTTP REST API,把MCP协议调用转成普通REST http请求。
- APIG Target:对接华为云APIG,把MCP协议调用转成注册在APIG上的REST http请求。
- 云服务 Target:对接华为云各个云服务 OpenAPI,把MCP协议调用转成华为云服务开放的REST http请求。
- 推理Target:对接外部 LLM 推理服务,通过 /inference/ 路径路由推理请求到模型提供商。
- OutBound 认证:网关访问后端服务做的下游认证,支持的认证方式(如API Key、OAuth、IAM等)因Target类型而异。
工具调用模式(MCP协议)
Agent通过网关发现和调用外部工具:
- Agent向网关发送tools/list 请求。
- 网关汇总所有MCP Target暴露的工具,返回统一的工具列表。
- Agent根据工具描述选择目标工具。
- Agent向网关发送tools/call请求。
- 网关路由到对应的Target执行。
- Target返回结果,网关转发给Agent。
推理路由模式(Inference 协议)
Agent 通过网关统一调用LLM推理服务:
- Agent向网关的 /inference/ 路径发送推理请求(如 /inference/v1/chat/completions)。
- 网关根据模型映射确定目标提供商。
- 网关附加出站认证信息(API Key等)。
- 网关将请求转发到对应的Inference Target。
- 提供商返回推理结果,网关转发给 Agent。
认证与鉴权机制
网关涉及入站和出站认证:
| 方向 | 说明 |
|---|---|
| 入站认证 | 验证“谁在调用网关”。Agent 或应用向网关发请求时,网关验证调用方身份(IAM /OAuth 2.0/API Key)。 |
| 出站认证 | 网关“代表调用方访问后端”。网关向Target后端转发请求时,自动附加后端服务所需的认证信息(API Key/OAuth/IAM)。 |
- 入站认证在创建网关时配置。
- 出站认证在创建Target时配置。
- 入站与出站的配置互不影响:入站用IAM认证,出站可以用API Key,完全独立。
父主题: 网关


