


查看安全屋边界风险
在企业数字化转型过程中,业务系统大量部署于云端,相比传统数据中心单一边界防护模式,云上环境存在服务关联委托、VPC对等连接、公网弹性IP、VPN/专线、对象存储公开桶、凭据共享、云硬盘挂载等多条复杂访问路径,安全管理员难以全面掌握数据边界暴露情况。传统单点安全工具缺乏统一可视能力,对风险路径识别、策略配置和违规阻断力不从心。数据安全屋边界风险功能提供全景可视化视图(支持拓扑视图和列表视图双模式展示),帮助安全管理员清晰掌握安全屋内所有网络边界访问路径及安全状态,实现从暴露面可视到风险可识别、策略可管控、违规可阻断的闭环安全管理。
基本概念
使用该功能前,请先了解以下名词的含义。
| 名词 | 含义 |
|---|---|
| 公网路径(互联网暴露) | 数据资产可通过公网(互联网)直接访问的路径,如绑定弹性公网IP(EIP)的服务器、对外提供访问的域名或端口等。 |
| 跨VPC连接 | 不同虚拟私有云(VPC)之间建立的网络互通连接,如VPC对等连接、云连接、企业路由器等。 |
| 专线/VPN | 云专线(专线连接)和虚拟专用网络(VPN)隧道,用于本地机房、分支机构与云端之间的安全互联。 |
| OBS公开桶 | 对象存储服务(OBS)中设置为“公开读/公开写”权限的存储桶,即互联网上任何人无需认证即可访问其中数据。 |
支持的通道风险列表
当前支持9种通道风险列表,详见表2。
| 通道 | 风险等级 | 标题 | 风险描述 |
|---|---|---|---|
| EIP | 高危 | EIP暴露 ({资源名称})风险 | EIP已绑定ECS,互联网可通过该公网IP直接访问ECS实例,请确认安全组入方向规则是否遵循最小权限原则。 |
| ELB | 高危 | ELB暴露 ({资源名称})风险 | ELB已绑定公网IP,互联网可通过ELB公网地址访问后端服务,请确认监听器配置和后端安全组是否遵循最小权限原则。 |
| NAT | 高危 | NAT暴露风险 | NAT网关配置SNAT规则,安全屋内的云服务器可通过NAT网关主动访问互联网,存在数据外发风险。 |
| APIG | 高危 | APIG暴露风险 | API网关已绑定EIP,互联网可通过公网IP访问安全屋内的API服务。 |
| OBS桶策略 | 高危 | OBS桶策略暴露风险 | OBS桶ACL授予了AllUsers读取权限,互联网可直接访问桶内数据。 |
| VPC Peering | 中危 | VPC Peering暴露风险 | VPC Peering连接{源端}和{目标端},安全屋VPC与外部VPC内网直通,存在跨VPC横向访问风险。 |
| 终端节点 | 中危 | 终端节点暴露风险 | VPC终端节点连接到安全屋外服务,安全屋资源可被外部网络通过终端节点访问。 |
| VPN | 低危 | VPN暴露风险 | VPN连接{源端}和{目标端},远端网络可通过VPN隧道直接访问安全屋VPC内资源。 |
| 专线 | 低危 | 专线暴露风险 | 专线连接{源端}和{目标端},本地数据中心可通过专线直接访问安全屋VPC内资源,绕过公网安全检测。 |
查看可视化拓扑图
- 登录DSC服务控制台。
- 在左侧导航栏中,选择“数据安全屋”,进入“数据安全屋”控制台。
- 在左侧导航栏中,选择,进入“边界风险”页面。
- 在“安全扫描”栏,选择数据安全屋。
- 查看目标安全屋的边界风险概况。为您展示公网路径(互联网暴露)、跨 VPC 连接、专线 / VPN、OBS 公开桶四类数据通道的总数与风险数。 图1 风险概况

- 在“可视化拓扑图”页签,查看安全屋内资产的可视化拓扑图。
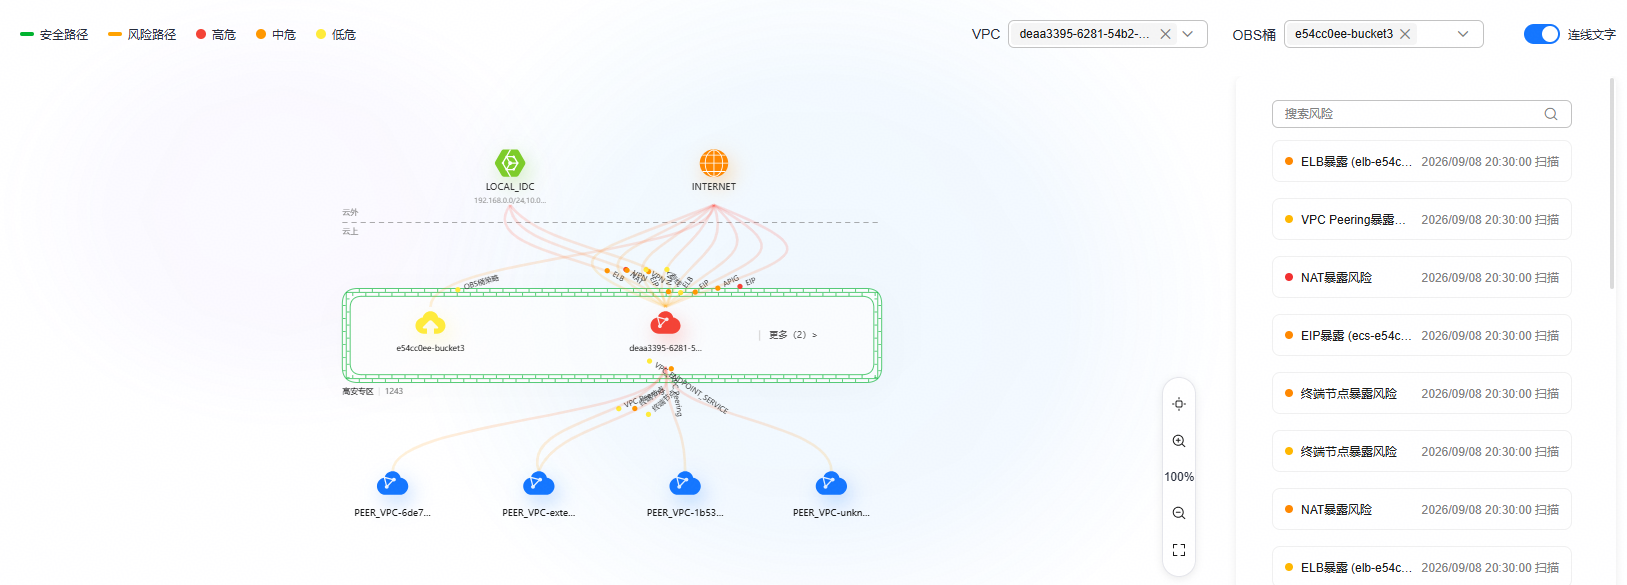
风险概况可视化拓扑图,直观展示云上资产(OBS 桶、VPC)与本地数据中心(LOCAL_IDC)、互联网及对等 VPC(PEER_VPC)之间的访问路径及其安全状态:
- 绿色连线表示安全路径,橙色连线表示风险路径,节点以红、橙、黄圆点标识高、中、低危等级。
- 支持按 VPC、OBS 桶筛选和风险搜索,便于安全运维人员快速定位并处置异常访问路径。
- 支持打开或关闭连线文字开关。
- 拓扑图右侧同步列出扫描发现的风险项(含ELB暴露、VPC Peering暴露、NAT暴露、EIP暴露及终端节点暴露等)。支持检测的安全屋边界风险项,详见支持的通道风险列表。
- 查看风险项详细信息:单击风险项名称,可查看风险资产访问路径、风险描述。
- 定位路径:单击“定位路径”,拓扑图资产的访问路径会高亮显示。
- 加白名单:确认该访问路径不存在风险时,可单击“加白名单”,将该路径加为白名单。
图2 可视化拓扑图
查看分类列表
- 登录DSC服务控制台。
- 在左侧导航栏中,选择“数据安全屋”,进入“数据安全屋”控制台。
- 在左侧导航栏中,选择,进入“边界风险”页面。
- 在“安全扫描”栏,选择数据安全屋。
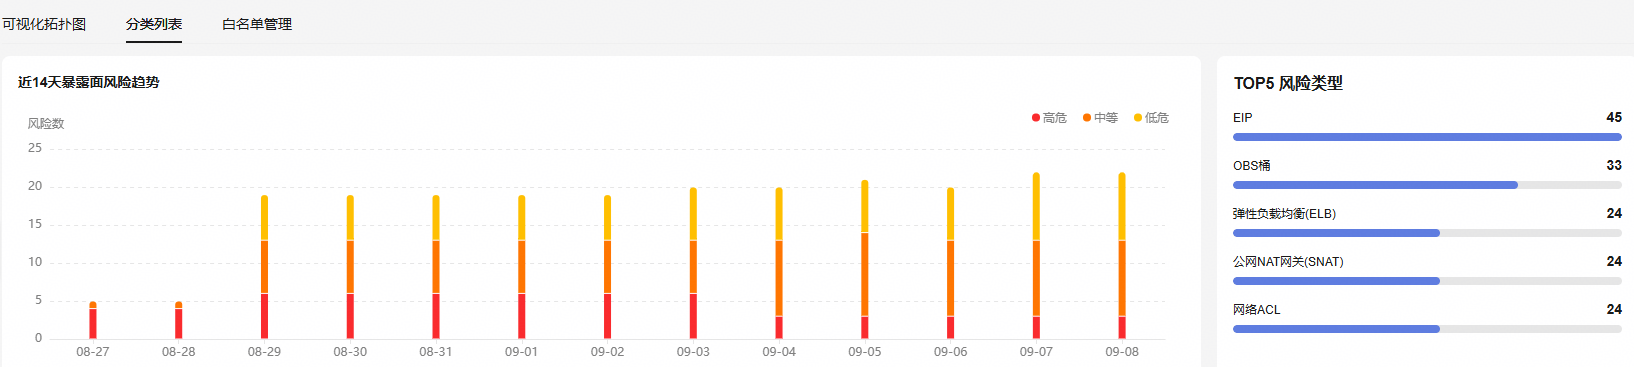
- 选择“分类列表”页签,分类为您展示公网路径(互联网暴露)、跨VPC连接、专线/VPN、OBS公开桶四类数据通道的风险详情。
- 展示近14天暴露面风险趋势和TOP5风险类型。 图3 风险趋势图
- 查看公网路径(互联网暴露)数据通道的风险列表。
把云上所有对外暴露的入口(公网地址)逐条登记,标明其类型、对应资源、网络归属和风险等级,方便安全人员按优先级排查处置。
- 支持两种检索方式:按表头属性(如类型、风险级别)条件筛选;或直接输入关键字(如暴露面 ID)搜索。
- 在“操作”列,单击“详情”,查看该暴露面的完整风险详情(属性、扫描信息、处置建议等)。
- 在“操作”列,单击“定位拓扑”,在 "可视化拓扑图" 中高亮定位该暴露面,直观查看其网络位置和访问路径。
图4 公网路径(互联网暴露)列表
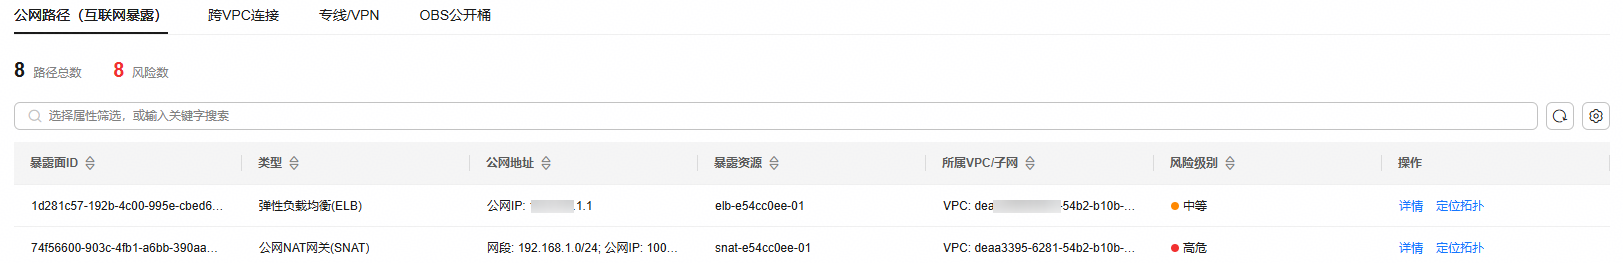
表3 公网路径参数说明 参数名称
参数说明
示例/说明
暴露面ID
每条暴露面记录的唯一标识,用于定位和检索该条风险。
-
类型
暴露面的来源类型,即该暴露通过哪种云资源 / 通道产生。
ELB 暴露、EIP 暴露、NAT 暴露、VPC Peering 暴露等
公网地址
暴露在公网上的访问地址,即外部可通过该地址触达的资源入口。
公网 IP、公网域名或公网端口等
暴露资源
被暴露的具体云资源,即风险实际影响的资产。
某台 ECS 云服务器、某个 OBS 桶、某个 ELB 实例等
所属VPC/子网
暴露资源所在的网络位置,便于定位资源归属和排查。
-
风险级别
该暴露面的风险严重程度,用于确定处置优先级。
高危(红)/ 中危(橙)/ 低危(黄)
- 查看跨VPC连接数据通道的风险列表。 将 "跨 VPC 连接" 这类暴露面逐条登记管理,用 "路径总数 / 风险数" 给出整体概况,用表格明细标明每条暴露的 ID、类型、对端与资源归属及风险级别,支持搜索筛选,并可一键查看详情或跳转拓扑图定位。
- 支持两种检索方式:按表头属性(如类型、风险级别)条件筛选;或直接输入关键字(如暴露面 ID)搜索。
- 在“操作”列,单击“详情”,查看该暴露面的完整风险详情(属性、扫描信息、处置建议等)。
- 在“操作”列,单击“定位拓扑”,在 "可视化拓扑图" 中高亮定位该暴露面,直观查看其网络位置和访问路径。
图5 跨VPC连接列表
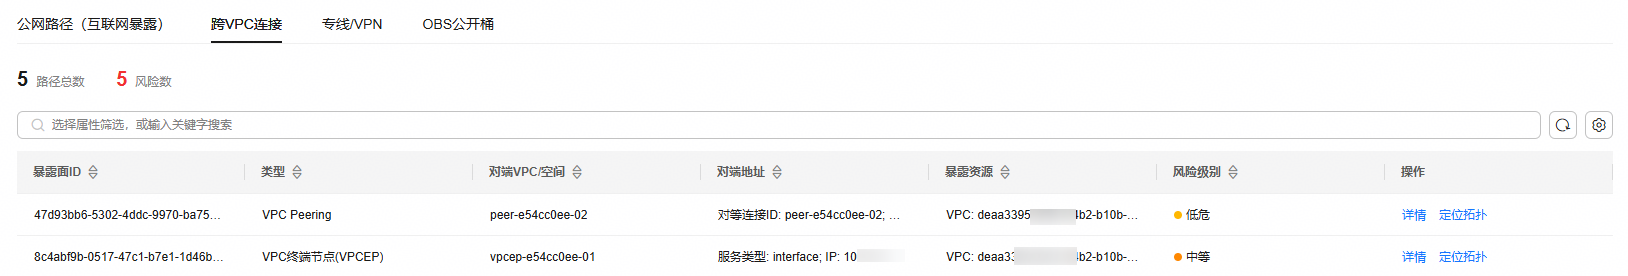
表4 跨VPC连接参数说明 参数名称
参数说明
示例/说明
暴露面ID
每条暴露面记录的唯一标识,用于定位和检索该条风险。
-
类型
暴露面的产生方式。
VPC Peering(VPC 对等连接)
对端 VPC / 空间
与本端 VPC 建立连接的另一端 VPC 名称 / 空间。
peer-e54cc0ee-02
对端地址
对端连接的具体标识与地址信息。
对等连接ID:peer-xxx
暴露资源
该路径实际暴露的云资源。
VPC
风险级别
该暴露面的风险严重程度,用于确定处置优先级。
高危(红)/ 中危(橙)/ 低危(黄)
- 查看跨专线/VPN数据通道的风险列表。 集中管理通过云专线 / VPN接入的暴露面,标明每条连接的线路参数(网段、带宽、VLAN)、所暴露的 VPC 资源及风险等级,支持搜索筛选、查看详情和在拓扑图中定位。
- 支持两种检索方式:按表头属性(如类型、风险级别)条件筛选;或直接输入关键字(如暴露面 ID)搜索。
- 在“操作”列,单击“详情”,查看该暴露面的完整风险详情(属性、扫描信息、处置建议等)。
- 在“操作”列,单击“定位拓扑”,在 "可视化拓扑图" 中高亮定位该暴露面,直观查看其网络位置和访问路径。
图6 跨专线/VPN列表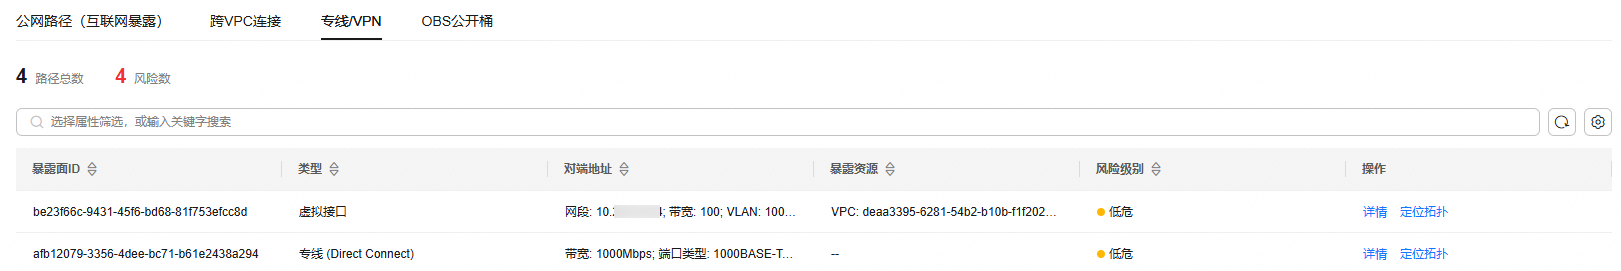
表5 跨专线/VPN参数说明 参数名称
参数说明
示例/说明
暴露面ID
每条暴露面记录的唯一标识,用于定位和检索该条风险。
-
类型
暴露面的产生方式。
虚拟接口(云专线的对接接口,用于本地数据中心与云上 VPC 互联)
对端地址
对端连接的网段与线路参数
对端网段、带宽、VLAN 信息
暴露资源
该路径实际暴露的云资源。
本端 VPC
风险级别
该暴露面的风险严重程度,用于确定处置优先级。
高危(红)/ 中危(橙)/ 低危(黄)
- 查看OBS公开桶数据通道的风险列表。 集中管理权限配置不当、对外公开的 OBS 存储桶,逐条标明桶名、公开方式(如 ACL 授权)与风险级别,帮助安全人员定位需要收紧权限的桶。
- 支持两种检索方式:按表头属性(如类型、风险级别)条件筛选;或直接输入关键字(如暴露面 ID)搜索。
- 在“操作”列,单击“详情”,查看该暴露面的完整风险详情(属性、扫描信息、处置建议等)。
- 在“操作”列,单击“定位拓扑”,在 "可视化拓扑图" 中高亮定位该暴露面,直观查看其网络位置和访问路径。
图7 OBS公开通列表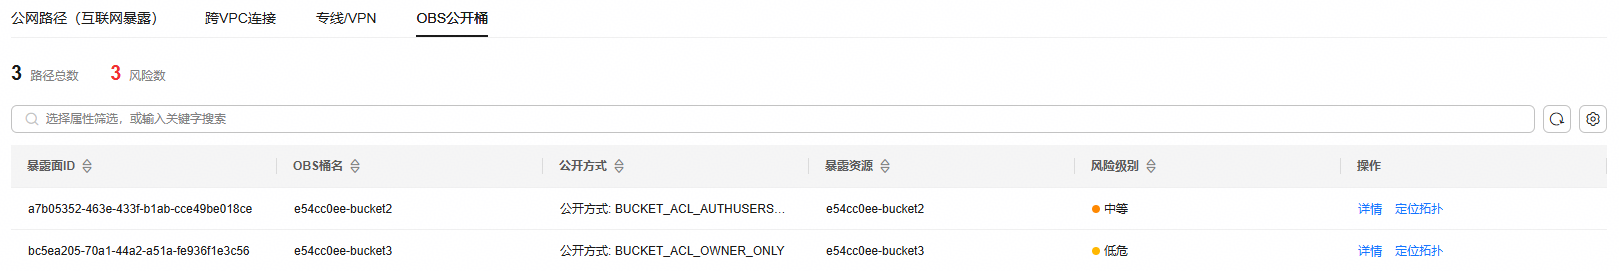
表6 OBS公开通参数说明 参数名称
参数说明
示例/说明
暴露面ID
每条暴露面记录的唯一标识,用于定位和检索该条风险。
-
OBS桶名
被公开的存储桶名称。
-
公开方式
该桶以何种权限方式公开,即风险产生的具体原因。"公开方式" 列说明该桶是通过桶 ACL 权限配置暴露的,据此可判断需要收紧的具体权限项(如改为私有读写、仅授权特定账号)。
- BUCKET_ACL_AUTHUSERS:桶 ACL 授予了 "授权用户"(已认证的云账号用户)读/写权限,属公开读配置,任何人/账号经认证后即可访问桶内数据。
- BUCKET_ACL_PUBLIC_READ / PUBLIC_READ_WRITE:桶 ACL 设置为 "所有人可读/所有人可读写",风险更高,互联网上任意用户均可直接访问。
公开方式: BUCKET_ACL_AUTHUSERS_READ
暴露资源
该路径实际暴露的云资源。
OBS桶
风险级别
该暴露面的风险严重程度,用于确定处置优先级。
高危(红)/ 中危(橙)/ 低危(黄)
- 展示近14天暴露面风险趋势和TOP5风险类型。
查看白名单管理列表
- 登录DSC服务控制台。
- 在左侧导航栏中,选择“数据安全屋”,进入“数据安全屋”控制台。
- 在左侧导航栏中,选择,进入“边界风险”页面。
- 在“安全扫描”栏,选择数据安全屋。
- 选择“白名单管理”页签。展示了数据流转出口的白名单概览信息:最近加白时间,出口类型分布(白名单总数、公网路径(互联网暴露)、跨VPC连接、专线/VPN、OBS公开桶)。白名单管理参数列表如表7所示。 图8 白名单管理
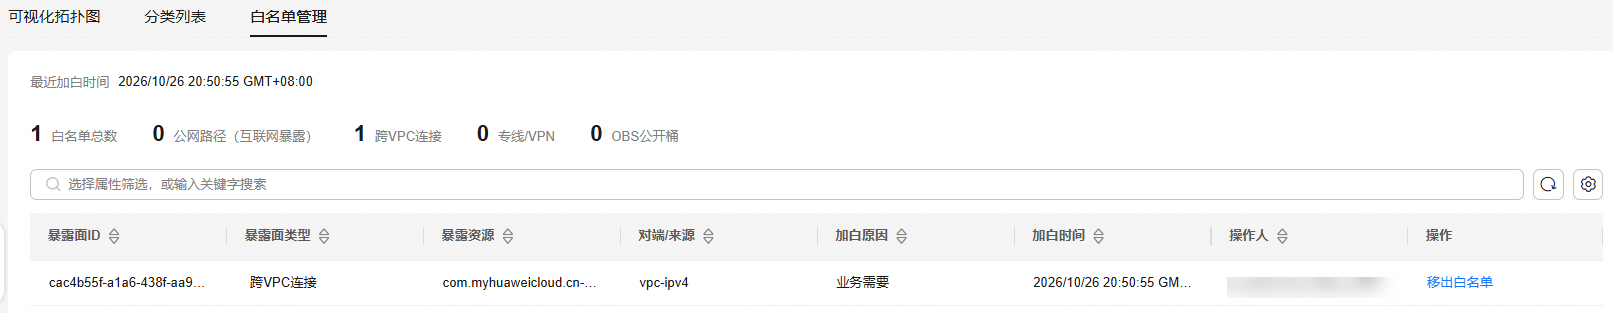
- (可选)在目标白名单的“操作”列,单击“移出白名单”,可将该条目从白名单中移除。
相关文档
- 数据流转:DSC统一采集安全屋内OBS读写日志及KMS加解密SDK数据操作日志,动态捕获用户访问行为路径,能够全面支撑事件溯源与风险定位,直观展示数据流转情况,帮助运维及安全人员及时识别异常与安全风险。
- 对象存储服务(Object Storage Service,OBS)提供海量、安全、高可靠、低成本的数据存储能力,可供用户存储任意类型和大小的数据。适合企业备份/归档、视频点播、视频监控等多种数据存储场景。了解更多OBS服务,详见对象存储服务。
- 异常检测与修复:安全屋风险扫描功能支持对安全屋策略配置进行自动化检测,可识别策略配置偏移和危险操作,并按风险等级触发告警,帮助管理员及时发现并处理安全屋安全隐患,保障安全屋隔离管理的安全性和有效性。


