更新时间:2026-10-14 GMT+08:00
数据安全屋概述
随着大模型与Agent技术的快速演进,AI系统的数据流转已从传统的“存储-处理-消费”线性路径,扩展为涵盖数据采集、清洗处理、模型训练与微调、推理服务、RAG知识检索及Agent应用消费的全生命周期链路。数据在训练态、推理态和消费态之间高频流转,传统的以网络边界和静态访问控制为核心的安全架构,已难以应对AI场景下数据使用主体多元、流转路径复杂、敏感暴露面扩大的挑战。为解决这一痛点,华为云数据安全中心DSC推出数据安全屋特性,通过“策略可管、数据可控、风险可视”构筑云上数据高安区域,基于可信隔离环境、高性能全链路密态、数据主权控制/出域即失效三大能力,让企业AI业务和数据始终在安全可信的防护边界内运营,保障核心数据不泄露。
约束与限制
- 当前资源类型仅支持:OBS桶、ECS实例、CCE集群、ModelArts专属资源池。
- 加解密操作必须通过DEW的加解密SDK进行。
- 依赖CTS服务收集OBS的数据操作日志,依赖DEW的加解密SDK上报加解密操作日志,依赖LTS做日志存储。
- 仅支持在华北-北京四、华东-上海一、西南-贵阳一使用该功能。
方案架构
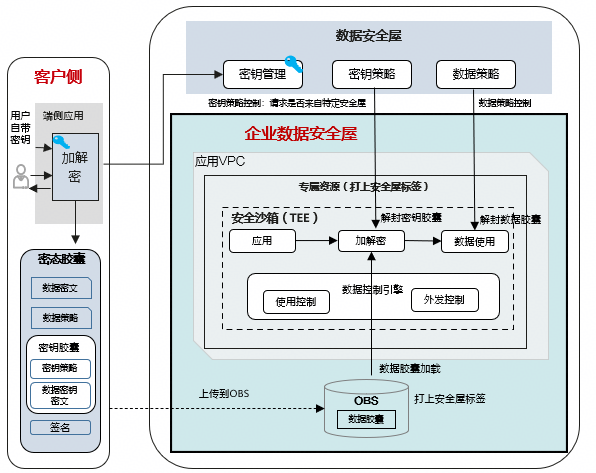
- 数据强隔离:企业独享数据安全屋,租户间数据、资源强隔离。
- 全流程加密:数据端到端加密,密钥由用户自主控制。