


更新时间:2026-10-22 GMT+08:00
身份认证与授权
DocZip 对三类身份进行统一管理,分别对应服务管理、应用接入、文档访问三类场景。请根据接口类型使用对应凭证。
身份类型
| 身份 | 主要用途 | 权限边界 |
|---|---|---|
| 华为云管理身份 | 管理DocZip服务、应用及接入配置 | 权限由IAM统一控制 |
| 应用身份 | 在身份交换过程中识别集成方应用 | 默认不具备全部文档权限 |
| 业务用户身份 | 访问文档、内容和协作能力 | 受应用授权范围与目标资源权限约束 |
IAM 管理员拥有应用配置管理权限,不代表该管理员的业务身份可读取应用下全部文档。管理权限与文档访问权限相互独立。
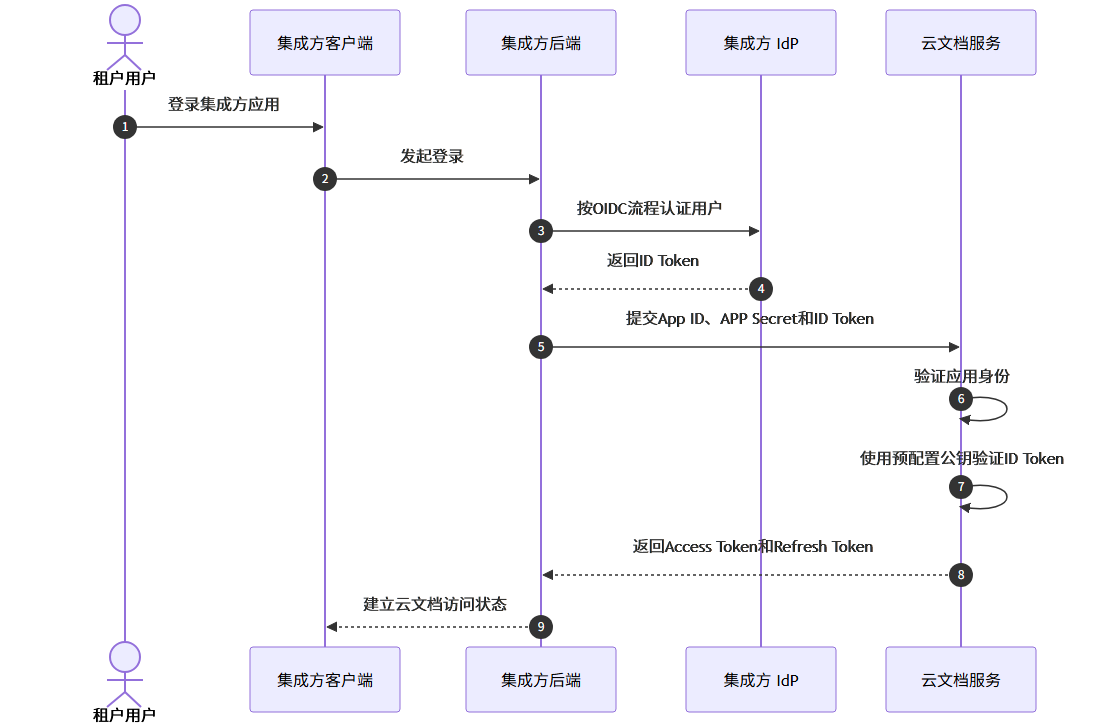
用户访问云文档认证流程
- 租户用户登录集成方应用;
- 集成方客户端向集成方后端发起登录请求;
- 集成方后端调用集成方 IdP,通过 OIDC 流程完成用户身份认证;
- 集成方 IdP 向集成方后端返回 ID Token;
- 集成方后端携带应用凭据(APP ID、APP Secret)以及 ID Token,请求云文档服务;
- 云文档服务校验应用身份;
- 云文档服务使用预配置公钥对 ID Token 进行验签;
- 校验通过后,云文档服务向集成方后端返回 Access Token 和 Refresh Token;
- 集成方后端为客户端建立云文档访问状态。
图1 认证流程
具体请求方式请参见身份与授权相关API。
权限校验规则
任何业务操作,必须同时满足全部条件:
- 凭证有效,匹配当前应用、服务入口;
- 应用授权范围允许执行该操作;
- 当前业务用户对目标资源(文档库/文件夹/文档)具备对应权限;
- 资源状态与业务约束允许本次操作。
示例:应用开启编辑权限,但用户仅拥有文档查看权限,文档更新操作仍然被拦截。
凭证清单与用途
| 凭证 | 用途 | 说明 |
|---|---|---|
| 应用凭据(APP ID和APP Secret) | 在可信后端完成应用认证 | 应用身份认证,禁止下发前端 |
| 用户Access Token | 代表用户访问获准的文档能力 | 代表业务用户访问文档能力,具备有效期 |
| Refresh Token | 在支持刷新的场景下换取新的访问凭证 | 用于刷新 Access Token |
| 一次性Ticket | 用于建立文档页面会话,Web/H5页面拉起云文档专用 | 页面会话鉴权,一次性消费,不可复用 |
- 用户退出、账号切换等场景需立即清除缓存凭证,禁止复用旧Token。
- 不允许仅修改页面展示用户名,仍沿用前一用户的凭证。
- APP Secret等敏感凭证严禁置于URL参数及前端页面。


