服务委托授权
操作场景
安全云脑功能对其他云服务资源有依赖,需要您将相关云服务的操作权限委托给安全云脑,让安全云脑以您的身份使用这些云服务,代替您进行一些任务调度、资源运维等工作。
当您首次使用安全云脑时,需要先进行委托授权操作,才能正常访问和使用安全云脑。具体待委托权限如下所示:
| 权限 | 权限描述 | 授权主体 | 权限用途 |
|---|---|---|---|
| SecMasterBasicEntrustGlobalPolicy | 安全云脑全局级基础委托权限 | SecMaster_Agency | 是安全云脑(SecMaster)在服务委托授权过程中涉及的一个全局级委托策略。其核心用途是将相关云服务的操作权限委托给安全云脑,使安全云脑能够以您的身份访问和操作其他云服务资源,代替您执行任务调度、资源运维等工作。 查看委托策略的策略内容即具体的操作权限内容请参见查看委托授权记录和策略内容。 |
| SecMasterBasicEntrustRegionPolicy | 安全云脑区域级基础委托权限 | SecMaster_Agency | 是安全云脑(SecMaster)在服务委托授权过程中涉及的区域级(Region级)委托策略。其核心用途是在指定区域项目范围内,将相关云服务的操作权限委托给安全云脑,使安全云脑能够以您的身份访问和操作该区域下的其他云服务资源,代替您执行任务调度、资源运维等工作。 查看委托策略的策略内容即具体的操作权限内容请参见查看委托授权记录和策略内容。 |
前提条件
- 已完成IAM账号授权操作,详细操作请参见IAM账号授权。
- 已购买安全云脑。
服务委托授权
- 登录安全云脑 SecMaster控制台。
- 单击管理控制台左上角的
 ,选择区域和项目。
- 在左侧导航栏选择,进入工作空间管理页面。 图1 工作空间管理页面

- (可选)在空间管理页面上方单击“服务委托授权-当前租户”,右侧弹出授权页面。
首次进入无需进行单击操作,页面将自动弹出服务委托授权页面。授权的权限项说明请参见表1。若用户在购买安全云脑时已经授权了“SecMasterBasicEntrustRegionPolicy”,则在此处的授权项将只包含“SecMasterBasicEntrustGlobalPolicy”。
- 在授权页面中,默认已勾选所需全部权限,请勾选权限下方的“同意授权”,并单击“确认”。
按组织进行授权
安全云脑支持一键授予某个组织权限,授予后,组织中的所有用户均可以正常使用安全云脑服务,无需重复授权。
- 什么是组织
组织(Organizations)云服务为企业用户提供多账号关系的管理能力。Organizations支持用户将多个账号整合到创建的组织中,并可以集中管理组织下的所有账号。用户可以在组织中设置访问策略,帮助用户更好地满足业务的安全性和合规性需求。在阅读本章节前,建议您先通过基本概念了解组织、组织单元等基本概念,以便更好地理解Organizations服务提供的功能。
- 组织的主要功能
- 集中管理企业多账号:企业可以将多个账号邀请加入组织,并根据企业的管理或工作方式将账号进行分层分组。
- 集中控制每个账号可执行的操作:管理员通过使用服务控制策略,为组织或者组织单元设置权限边界,阻止组织内的成员账号对相应服务或者API的访问。
- 与其他华为云服务集成:Organizations服务通过和其他华为云服务的集成(可信服务),使用户可以在其他服务上执行组织级别的相关能力。
前提条件:
已创建组织,且已邀请账号加入组织,详细操作请参见创建组织、邀请账号加入组织。
约束与限制:
仅组织管理员和委托管理员权限账号可执行“权限管理-按组织”操作。
组织管理员是指创建组织的账号,一个组织有且仅有1个组织管理员。
委托管理员更多信息请参考委托管理员。
操作步骤:
- 登录安全云脑 SecMaster控制台。
- 在左侧导航栏选择,进入空间管理页面。 图2 进入空间管理页面

- 在空间管理界面,单击后的“权限管理-按组织”,页面右侧弹出权限管理-按组织配置页面。
- 在权限管理-按组织页面中,选择需要授权的组织,并勾选“同意授权”。
- 单击“确认”。
查看委托授权记录和策略内容
管理员可以通过“授权记录”查看委托所拥有的权限。
- 查看角色与策略授权记录
- 管理员登录IAM控制台。
- 左侧导航栏单击“委托”,在委托列表中,单击委托名称“SecMaster_Agency”,进入“SecMaster_Agency”委托详情页面。
- 单击“授权记录”页签,可以查看委托的角色与策略授权记录。
- 在“授权记录”页面,单击权限名称如“SecMasterBasicEntrustRegionPolicy”,可进入“SecMasterBasicEntrustRegionPolicy”策略详情页面,查看策略内容。 如“SecMasterBasicEntrustRegionPolicy”策略内容包含“hss:hosts:list”的Action权限,则表示安全云脑具有查询HSS 云服务器列表的权限。图3 查看“SecMasterBasicEntrustRegionPolicy”策略内容示例

- 查看身份策略授权记录
- 管理员登录IAM控制台。
- 左侧导航栏单击“委托”,在委托列表中,单击委托名称“SecMaster_Agency”,进入“SecMaster_Agency”委托详情页面。
- 单击“授权记录”页签,在“授权记录”页面单击提示文字的“身份策略授权”,可查看委托的身份策略授权记录。
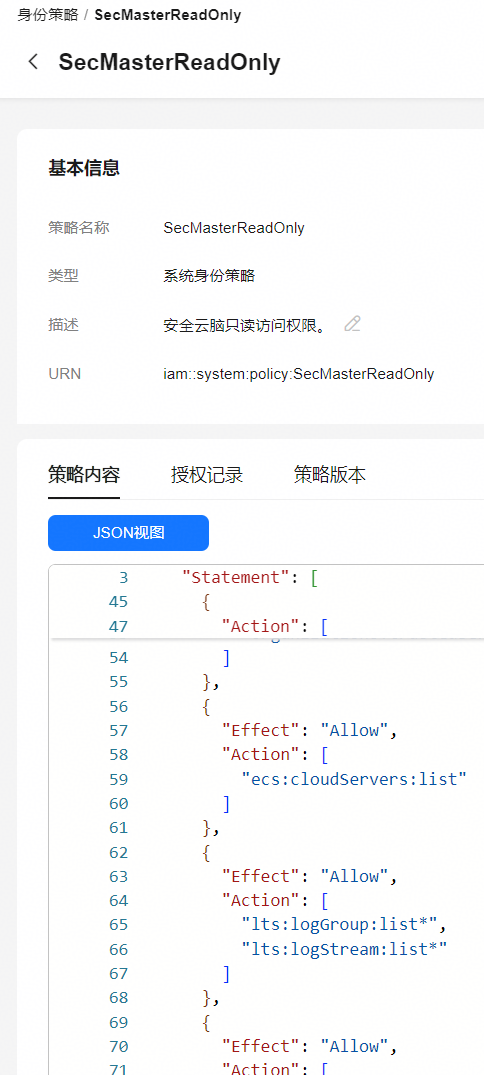
- 单击权限名称如“SecMasterReadOnly”,即可查看身份策略“SecMasterReadOnly”的策略内容。 如“SecMasterReadOnly”身份策略内容包含“ecs:cloudServers:list”的Action权限,则表示安全云脑具有查询ECS云服务器信息的权限。图4 查看“SecMasterReadOnly”策略内容示例