


更新时间:2026-11-03 GMT+08:00
通过IAM授予使用DataArts Platform的权限
如果您需要对您所拥有的数据智能平台(DataArts Platform)进行精细的权限管理,您可以使用统一身份认证服务(Identity and Access Management,简称IAM),通过IAM,您可以:
- 根据企业的业务组织,在您的华为云账号中,给企业中不同职能部门的员工创建用户或用户组,让员工拥有唯一安全凭证,并使用DataArts Platform资源。
- 根据企业用户的职能,设置不同的访问权限,以达到用户之间的权限隔离。
如果华为云账号已经能满足您的要求,您可以跳过本章节,不影响您使用数据智能平台服务的其他功能。
本章节为您介绍基于策略授权的授权方法,操作流程如图1所示。
前提条件
用户组授权之前,请您了解用户组可以添加的数据智能平台权限,并结合实际需求选择,数据智能平台支持的系统权限请参见权限管理。如果您需要对除数据智能平台之外的其他服务授权,IAM支持服务的所有权限请参见权限策略。
示例流程
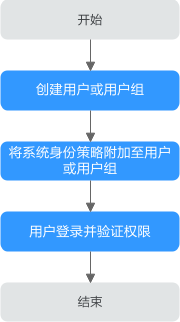
- 创建用户或创建用户组。
在IAM控制台创建用户或用户组。
- 将系统策略附加至用户或用户组。
为用户所在的用户组授予DataArts Platform系统权限(例如只读权限“DataArtsPlatformReadOnlyPolicy”),或将策略附加至用户所在的用户组。
- 用户登录并验证权限。
使用已授权的用户登录数据智能平台,验证操作权限:
假设当前权限仅包含“DataArtsPlatformReadOnlyPolicy”,单击左上角工作空间列表下拉框,选择“创建工作空间”,尝试创建工作空间,如果无法创建工作空间,表示“DataArtsPlatformReadOnlyPolicy”已生效。


