更新时间:2026-11-09 GMT+08:00
代码安全扫描
码道IDE自带代码安全扫描能力。你可以输入自然语言描述或斜杠命令,对项目代码发起AI全量扫描、八大规则专项扫描,快速排查代码中的安全隐患。
约束与限制
| 限制类别 | 具体限制 |
|---|---|
| 模式限制 | 仅智能体、自定义智能体、鸿蒙开发支持安全扫描功能。 |
| 版本限制 | 仅26.10.300及以上版本提供安全扫描能力。 |
| 语言范围限制 | 安全扫描仅支持以下编程语言:Python、JavaScript、TypeScript、Java、C#、Kotlin、Scala、C、C++、Go、Rust、PHP、Ruby、Swift、Bash、PowerShell、SQL。 |
| 不扫描文件及目录 |
|
| 单文件大小及行数限制 |
|
通过自然语言触发
- 参考快速启动操作,登录码道IDE。
- 发送你的需求给AI。
表2 触发安全扫描的自然语言提示词 提示关键字
示例话术
AI执行行为说明
规则扫描+AI验证、规则+AI
- 对代码安全进行规则扫描+AI验证
- 对代码进行安全扫描,选择规则扫描+AI验证
规则扫描+AI增强(含验证与修复),无法识别恶意代码
规则扫描、只用规则扫描、快速规则扫描
- 对代码进行安全扫描,选择规则扫描
- 对代码进行安全扫描,只用规则扫描
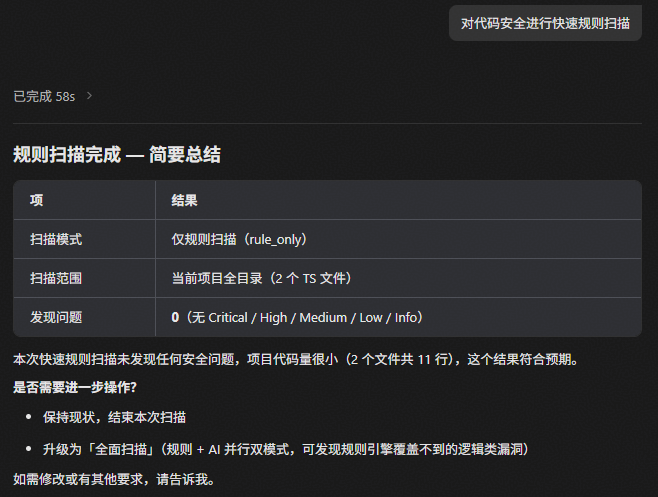
- 对代码安全进行快速规则扫描
快速扫描(秒级响应),仅静态规则扫描,无AI参与
全量AI扫描、AI全量扫描
- 对代码进行安全扫描,选择全量AI扫描
- 对代码进行安全扫描,选择AI全量扫描
AI深度分析逻辑与恶意代码
对代码进行安全扫描
- 对代码进行安全扫描,使用both模式
- 对代码进行安全扫描
AI全量扫描+规则扫描,检出率最高
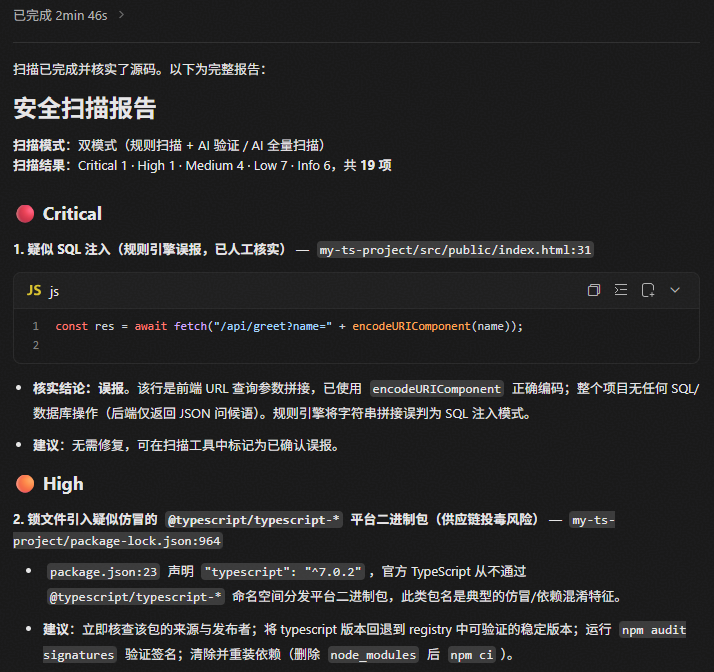
- 提交指令后,智能体将自动调用安全扫描工具,对代码文件进行安全扫描。
扫描结束后,会在你的项目根目录下自动生成“.security”文件夹,用于存放安全扫描报告。
图1 安全扫描结果
通过斜杠命令触发
触发安全扫描的斜杠命令包含/security-scan和/security-scan-diff,二者的主要差异如下:
- /security-scan:安全扫描命令,由系统自动判断执行全量扫描或变更增量扫描。
- /security-scan-diff:提交安全扫描命令,仅扫描最近提交产生的代码变更内容。
- 参考快速启动操作,登录码道IDE。
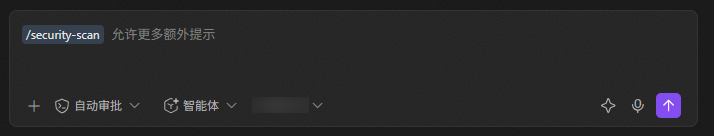
- 在聊天对话框中输入斜杠命令,单击发送图标
 。 图2 选择斜杠命令
- 提交指令后,智能体将自动调用安全扫描工具,对代码文件进行安全扫描。
扫描结束后,会在你的项目根目录下自动生成“.security”文件夹,用于存放安全扫描报告。
图3 安全扫描报告