

更新时间:2026-11-20 GMT+08:00
SET SESSION AUTHORIZATION
功能描述
在数据库运维管理中,管理员通常以自己的身份执行日常操作。但在某些场景下,管理员需要以其他用户身份执行特定操作或验证权限配置——例如排查某用户的查询权限是否正确、以目标用户身份执行一段存储过程、或在权限迁移后验证新权限是否生效。如果每次都退出当前会话并以目标用户重新登录,不仅操作繁琐,还会中断当前会话中的临时对象和上下文。
通过SET SESSION AUTHORIZATION命令,管理员可以在不重新登录的情况下,将当前会话的会话用户标识和当前用户标识同时切换为指定的角色,从而以目标用户身份继续执行操作。操作完成后,可通过RESET命令恢复为初始认证用户。
注意事项
只有在初始会话用户有系统管理员权限的时候,会话用户标识符才能改变。否则,只有在指定了被认证的用户名的情况下,系统才接受该命令。
语法格式
- 为当前会话设置会话用户标识符和当前用户标识符。
1SET [ SESSION | LOCAL ] SESSION AUTHORIZATION role_name PASSWORD '{password}';
- 重置会话和当前用户标识符为初始认证的用户名。
1
2
{SET [ SESSION | LOCAL ] SESSION AUTHORIZATION DEFAULT
    | RESET SESSION AUTHORIZATION};
参数说明
| 参数 | 描述 | 取值范围 |
|---|---|---|
| SESSION | 可选关键字。声明这个命令对当前会话起作用,效果在当前会话的整个生命周期内持续有效。如果省略SESSION和LOCAL,默认效果与SESSION相同。 | - |
| LOCAL | 可选关键字。声明该命令只在当前事务中有效,当事务提交或回滚后,用户标识恢复为切换前的状态。 与SESSION的区别在于:SESSION在整个会话期间生效,而LOCAL仅在当前事务内生效。 | - |
| role_name | 角色名。指定要切换到的目标角色名称。 | 已存在的角色名。 |
| password | 角色的密码。要求符合密码的命名规则。 | - |
| DEFAULT | 重置会话和当前用户标识符为初始认证的用户名。 | - |
示例
- 设置当前用户为paul。
1SET SESSION AUTHORIZATION paul password '{password}';
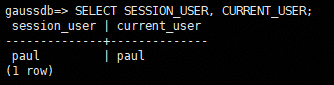
- 查看当前会话用户和当前用户,验证身份切换是否成功。
1SELECT SESSION_USER, CURRENT_USER;
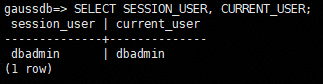
- 重置当前用户,恢复为初始认证用户。
1RESET SESSION AUTHORIZATION;
- 验证身份切换是否成功。
1SELECT SESSION_USER, CURRENT_USER;
相关参考
常见问题
执行SET SESSION AUTHORIZATION报错:“permission denied to set session authorization”
- 原因:当前初始会话用户没有系统管理员权限,且未提供目标角色的密码。
- 排查方法:确认当前用户是否具有系统管理员权限。如果不具备管理员权限,则必须在命令中指定PASSWORD参数,且密码需与目标角色的实际密码一致。


